Inhaltsverzeichnis
Warum einzelne Risikobewertungen kein Unternehmensbild ergeben
Das Grundprinzip: Risiko an der Ursache bewerten, Wirkung am Geschäft ablesen
Die Business Impact Analyse als geschäftliches Fundament
Der Kern: die Auswirkung ableiten statt sie zu schätzen
Die Fallgrube: Finanzielle Auswirkungen dürfen nicht doppelt gezählt werden
Vom Ressourcenrisiko zum Prozessrisiko
Vom Prozessrisiko zum Standort- und Unternehmensrisiko
Ressourcen-Konzentrationsrisiken erkennen (Resource Concentration Risk, RCR)
Die offene Flanke: der Faktor Zeit
Regulatorische Anschlussfähigkeit
Organisationen bewerten Risiken heute an vielen Stellen gleichzeitig — und erhalten trotzdem kein belastbares Gesamtbild. Dieser Beitrag beschreibt einen Ansatz, der die Business Impact Analyse und die Risikobeurteilung methodisch miteinander verbindet: Die Auswirkung einer Ressource wird nicht mehr geschätzt, sondern aus den Auswirkungen der abhängigen Prozesse abgeleitet. Anschließend werden Ressourcenrisiken über Prozesse, Standorte und das Gesamtunternehmen aggregiert.
Warum einzelne Risikobewertungen kein Unternehmensbild ergeben
In den meisten Organisationen existieren Risikobewertungen in beträchtlicher Zahl. IT-Systeme werden auf Cyberrisiken geprüft, technische Anlagen auf Ausfallrisiken, Standorte auf physische Gefährdungen, Lieferanten auf Risiken in der Lieferkette. Parallel dazu erhebt das Business Continuity Management in der Business Impact Analyse (BIA), welche Geschäftsprozesse zeitkritisch sind, welche Auswirkungen eine Unterbrechung nach sich zieht und welche Ressourcen für den Wiederanlauf benötigt werden.
Beide Betrachtungen liefern wertvolle Informationen. Methodisch bleiben sie jedoch häufig getrennt. Die Risikobeurteilung fragt, wie wahrscheinlich ein Ereignis ist und welche Auswirkungen es hätte. Die BIA fragt etwas anderes: welche Auswirkungen entstehen, wenn eine bestimmte Aktivität über einen bestimmten Zeitraum nicht erbracht werden kann.
Gerade diese zweite Perspektive enthält Informationen, die für die Bewertung operativer Risiken erheblich sind. Die BIA identifiziert zeitkritische Prozesse, MTA und RTO, finanzielle und nichtfinanzielle Auswirkungen sowie die benötigten Ressourcen und deren Abhängigkeiten. ISO/TS 22317:2021 nennt genau dies als Ergebnis einer BIA: die Bewertung der Auswirkungen einer Unterbrechung über die Zeit, die Ermittlung von MTA und RTO für priorisierte Aktivitäten sowie die Ermittlung der erforderlichen Ressourcen einschließlich ihrer Abhängigkeiten.
Der hier beschriebene Ansatz setzt an dieser Schnittstelle an. Statt BIA und Risikobeurteilung als zwei getrennte Analysen nebeneinander zu betreiben, werden ihre Ergebnisse verbunden: Die BIA liefert die geschäftliche Konsequenz, die Risikobeurteilung die Gefährdung — und die Aggregation führt beides über Prozess, Standort und Unternehmen zusammen.
Das Grundprinzip: Risiko an der Ursache bewerten, Wirkung am Geschäft ablesen
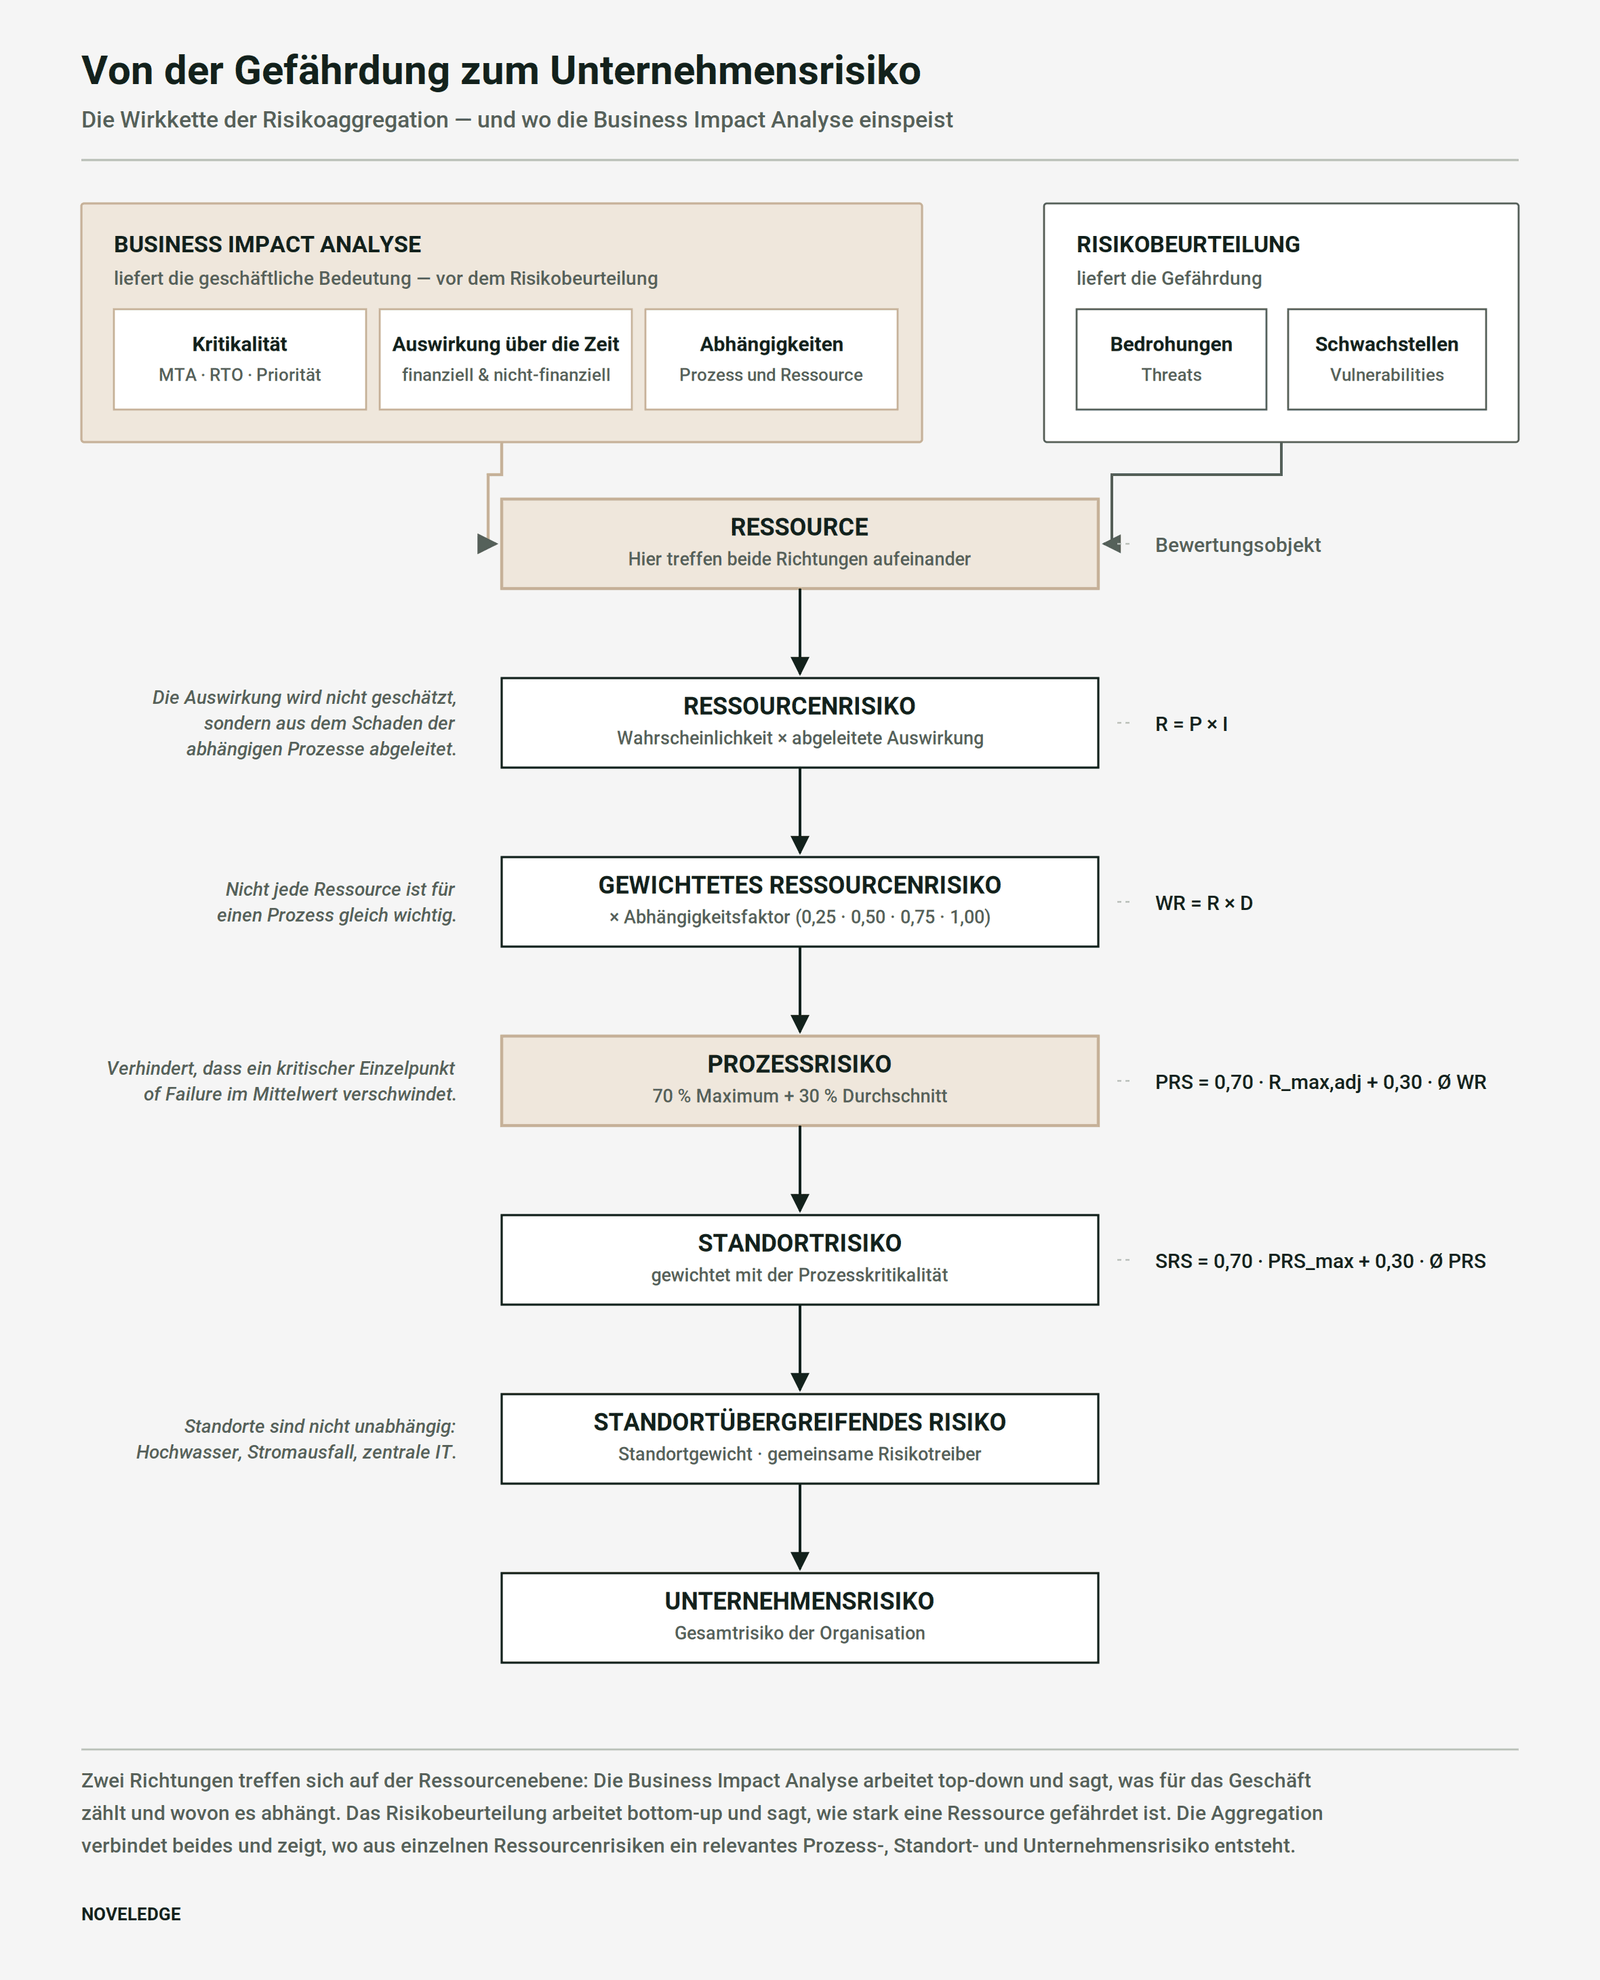
Der methodische Kerngedanke lässt sich in einem Satz zusammenfassen: Das Risiko wird auf der Ebene seiner Ursache bewertet, seine geschäftliche Bedeutung aber aus den davon abhängigen Prozessen abgeleitet.
Eine Ressource besitzt für sich genommen keinen betriebswirtschaftlichen Auswirkung. Der Ausfall eines Servers verursacht keinen Schaden, weil der Server einen bestimmten Anschaffungswert hat. Der geschäftliche Schaden entsteht, weil der Server einen Produktionsprozess, eine Logistikfunktion oder die Fakturierung trägt.
Daraus ergeben sich zwei Richtungen, die auf der Ressourcenebene aufeinandertreffen:
- Bottom-up (Risikoaggregation): Bedrohung und Schwachstelle → Ressource → Prozess → Standort → Unternehmen
- Top-down (Wirkung im Geschäft): Unternehmensleistung → Prozess → Ressourcenabhängigkeit
Das ist der wesentliche Unterschied gegenüber einer isoliert geführten Ressourcen-Risikomatrix. Diese bewertet Ressourcen nebeneinander, ohne dass erkennbar würde, welches Ressourcenrisiko das Geschäft tatsächlich trifft.
Die Business Impact Analyse als geschäftliches Fundament
Die BIA steht deshalb zeitlich und methodisch vor der ressourcenbezogenen Risikobeurteilung. Sie bestimmt, welche Prozesse für die Organisation relevant und insbesondere zeitkritisch sind, und erhebt für diese unter anderem MTA, RTO und gegebenenfalls RPO, die Auswirkungen einer Unterbrechung über unterschiedliche Zeitintervalle, finanzielle, regulatorische und vertragliche Folgen, Reputations- und Kundenwirkungen sowie die erforderlichen Ressourcen und deren interne und externe Abhängigkeiten.
Diese Reihenfolge ist auch normativ plausibel. ISO 22301:2019 behandelt BIA und Risikobeurteilung in Abschnitt 8.2 als zwei Bestandteile desselben Schritts: Abschnitt 8.2.2 regelt die BIA, Abschnitt 8.2.3 die Risikobeurteilung. Beide sind komplementär angelegt, nicht alternativ.
Damit entsteht bereits durch die BIA ein Beziehungsmodell zwischen Prozessen und Ressourcen — und in umgekehrter Leserichtung zwischen einer Ressource und allen Prozessen, die von ihr abhängen. Genau dieses Beziehungsmodell wird anschließend für die Risikobeurteilung genutzt.
Nicht jede Ressource ist für einen Prozess gleich wichtig
Eine zentrale Information ist der Abhängigkeitsfaktor. Er beschreibt, wie stark ein Prozess von einer bestimmten Ressource abhängt, und wird in vier Stufen geführt:
| Abhängigkeit-Stufe | Faktor | Bedeutung |
|---|---|---|
| 1 | 0,25 | geringe Abhängigkeit; der Prozess läuft im Wesentlichen weiter |
| 2 | 0,50 | spürbare Einschränkung, aber beherrschbar |
| 3 | 0,75 | erhebliche Einschränkung des Prozesses |
| 4 | 1,00 | ohne diese Ressource ist der Prozess nicht durchführbar |
Der Kern: die Auswirkung ableiten statt sie zu schätzen
Warum die Schätzung der Auswirkung in der Praxis scheitert
In vielen Risikobeurteilungen müssen Verantwortliche sowohl die Eintrittswahrscheinlichkeit als auch die Auswirkung bewerten. Bei finanziellen Auswirkungen führt das regelmäßig in eine Sackgasse. Ein Informationssicherheitsbeauftragter, Verantwortliche oder technischer Verantwortlicher kann die Gefährdung eines Servers meist sehr gut beurteilen. Die Frage, welchen finanziellen Schaden dessen Ausfall verursacht, kann er in der Regel nicht belastbar beantworten.
Um sie zu beantworten, müsste er wissen, welche Geschäftsprozesse von diesem Server abhängen, welche wirtschaftliche Bedeutung diese Prozesse haben, ab wann deren Unterbrechung kritisch wird, welche Ausweichmöglichkeiten bestehen — und ob derselbe wirtschaftliche Effekt bereits über einen anderen abhängigen Prozess erfasst wurde. Das Ergebnis sind hoher Erhebungsaufwand und Schätzwerte, die zwischen Bewertenden nicht vergleichbar sind.
Wie die Ableitung funktioniert
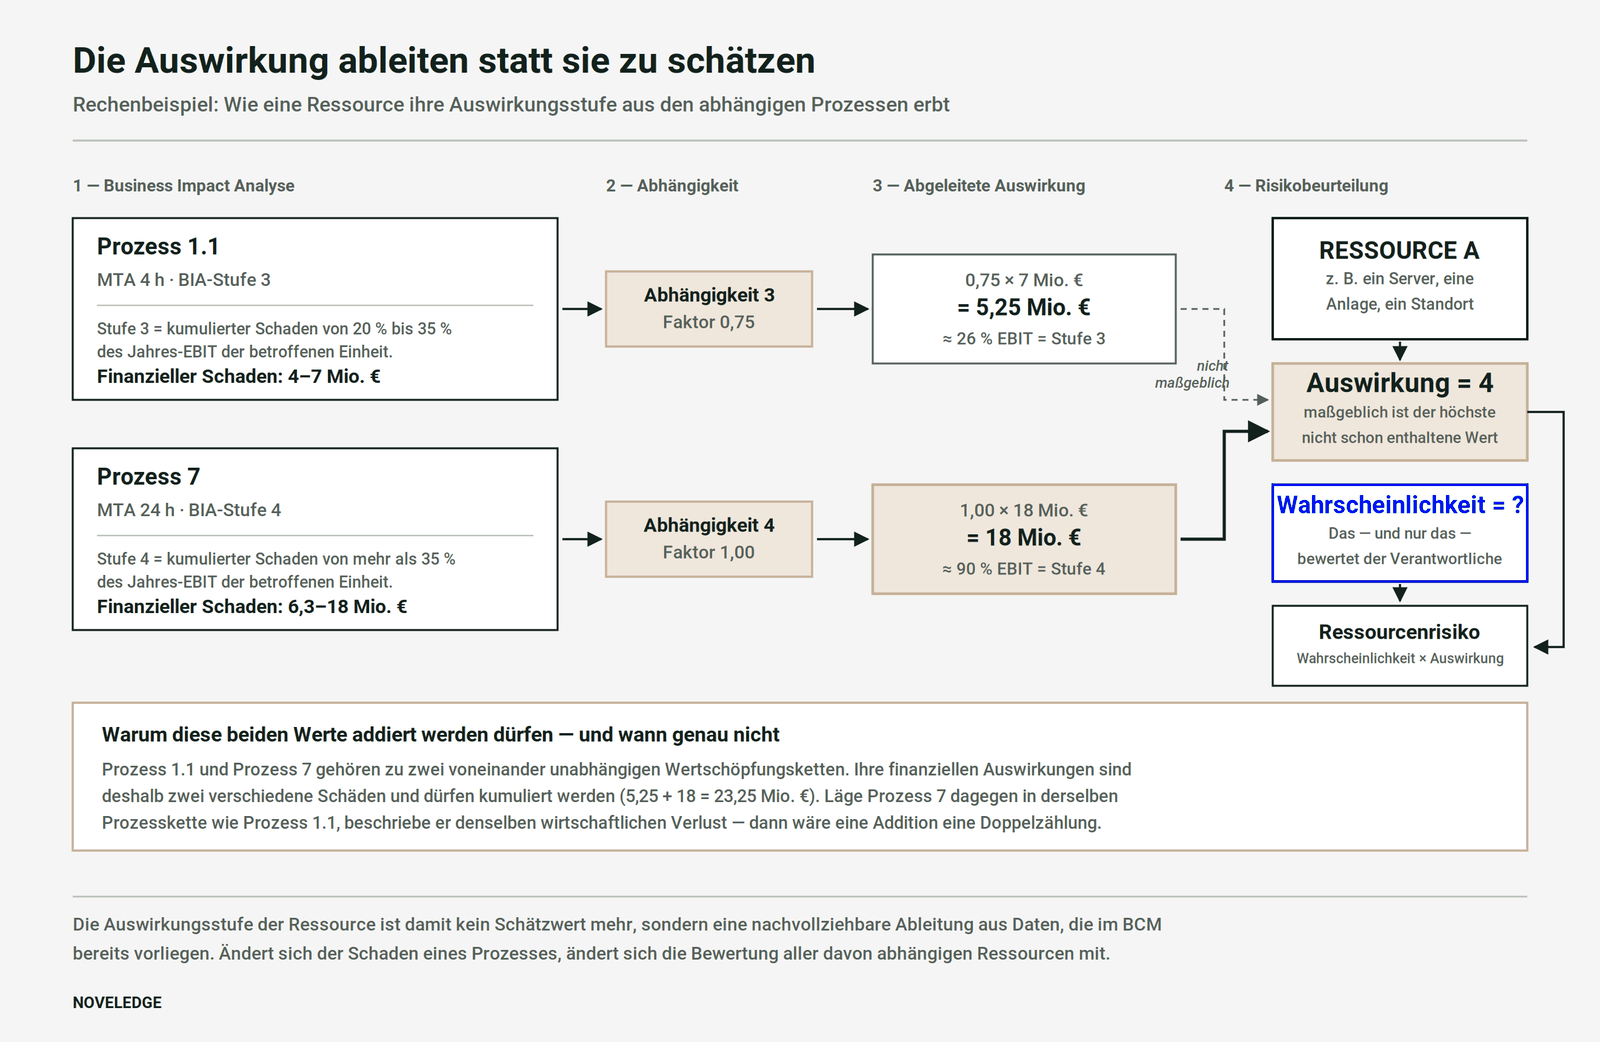
Der finanzielle Schaden eines Ressourcen wird nicht isoliert geschätzt, sondern aus zwei bereits vorhandenen Informationen hergeleitet: dem finanziellen Schaden der abhängigen Prozesse aus der BIA und der Stärke der Abhängigkeit. Für ein Ressource a und einen Prozess p gilt zunächst:
Schaden der Ressource = Schaden des Prozesses × Abhängigkeitsfaktor
So erbt eine Ressource den Schaden des Prozesses, an dem sie hängt.
Die folgende Grafik zeigt das an einem durchgerechneten Beispiel. Zugrunde liegt eine Organisationseinheit mit einem geplanten Jahres-EBIT von 20 Mio. Euro und eine BIA-Matrix, in der Stufe 3 einem kumulierten Schaden von 20 bis 35 Prozent und Stufe 4 einem Schaden von mehr als 35 Prozent dieses EBIT entspricht.
Was sich für die Verantwortlichen ändert
Aus Risiko = geschätzte Wahrscheinlichkeit × geschätzte Auswirkung wird Risiko = bewertete Ausfallwahrscheinlichkeit × abgeleitete geschäftliche Auswirkung. Der Verantwortliche beurteilt damit im Kern nur noch eine Frage: Wie wahrscheinlich fällt diese Ressource im betrachteten Szenario aus? Das bringt mehrere Vorteile zugleich:
- Konsistenz: Gleiche Prozessauswirkungen führen organisationsweit zu vergleichbaren Ressourcenbewertungen.
- Nachvollziehbarkeit: Jeder Auswirkungswert hat eine dokumentierte Herleitung statt einer Einschätzung.
- Weniger Subjektivität: Niemand muss finanzielle Auswirkungen beurteilen, für die ihm die Informationen fehlen.
- Effizienz: Vorhandene BIA-Daten werden wiederverwendet statt neu erhoben.
- Aktualität: Ändert sich der Schaden eines Prozesses, ändert sich die Bewertung aller davon abhängigen Ressourcen automatisch mit.
Vor allem aber wird das technische Risiko unmittelbar mit seiner Bedeutung für das Kerngeschäft verbunden. Voraussetzung dafür sind allerdings vollständige Informationen über Beziehungen zwischen Ressourcen und Prozessen, Prozessabhängigkeiten und durchgehende Prozessketten. Wo diese Datengrundlage fehlt, liefert das Modell keine besseren Ergebnisse als eine Schätzung — nur mit größerem Aufwand.
Die Fallgrube: Finanzielle Auswirkungen dürfen nicht doppelt gezählt werden
Sobald die Auswirkung aus Prozessdaten abgeleitet wird, entsteht ein Problem, das in der Praxis regelmäßig übersehen wird. Eine Ressource stützt oft mehrere Prozesse. Wenn die BIA jedem dieser Prozesse einen finanziellen Schaden zuordnet, liegt es nahe, diese Werte zu addieren. Genau das ist häufig falsch.
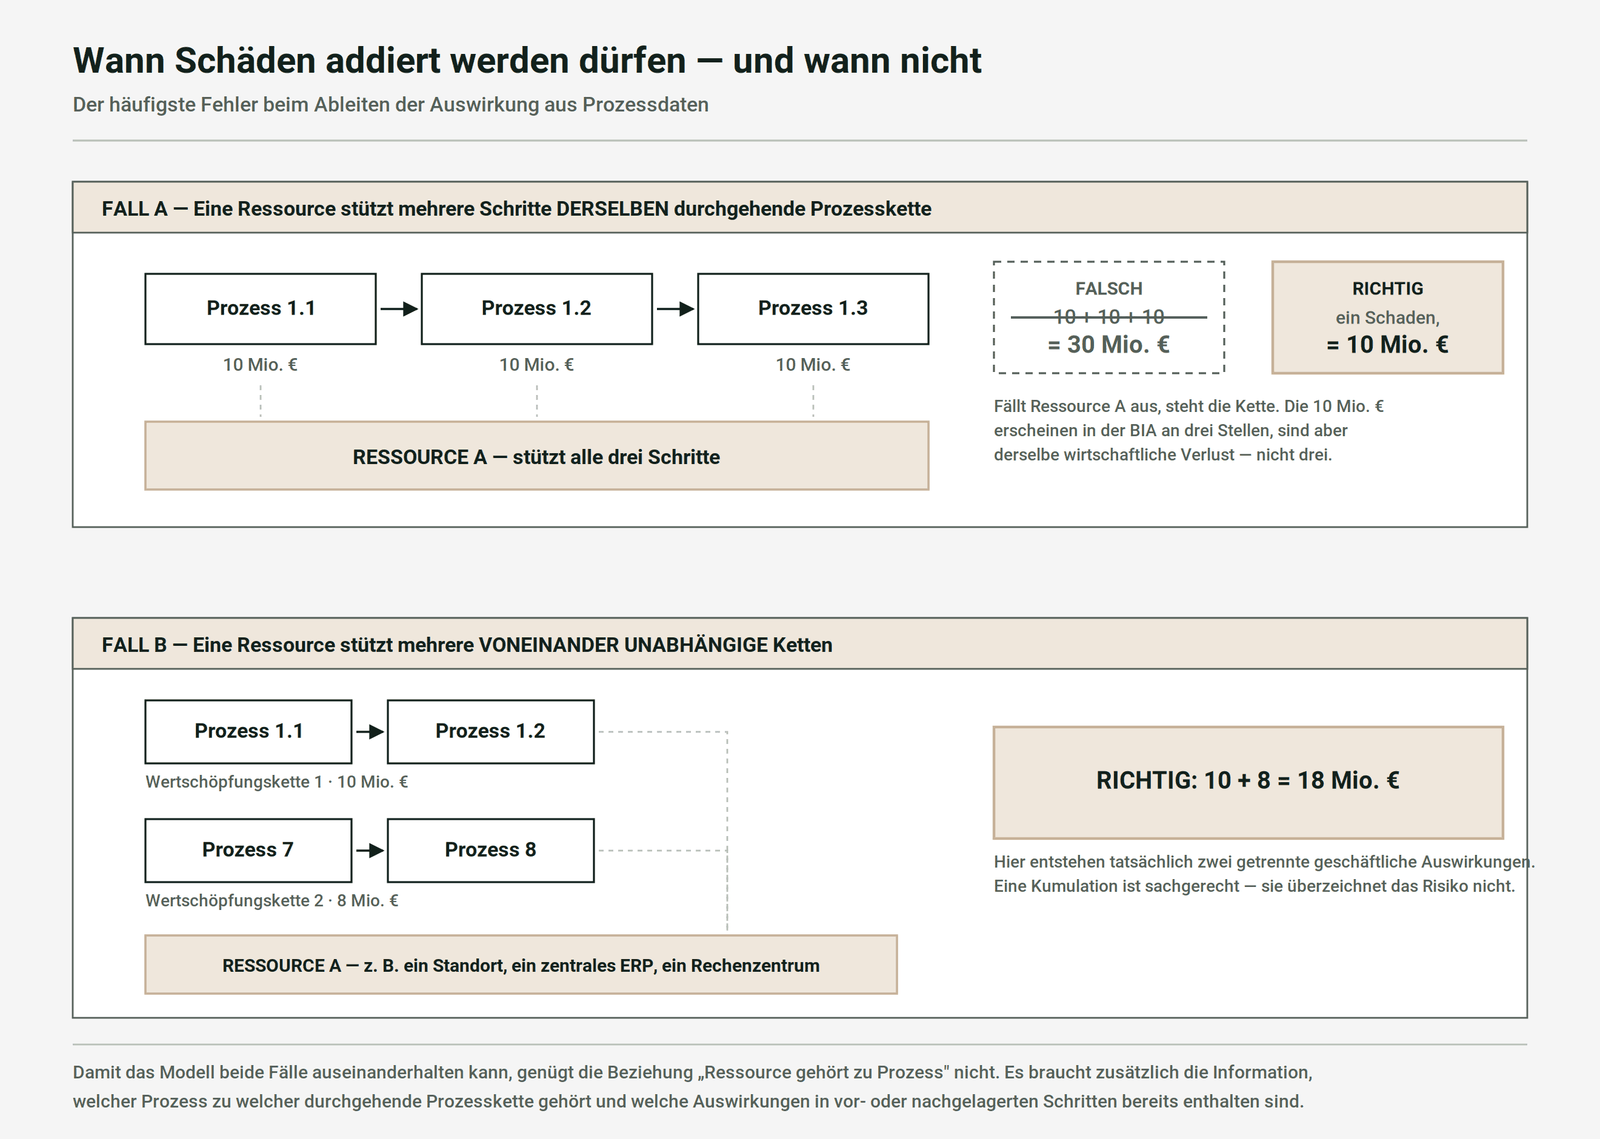
Fall A: mehrere Schritte derselben durchgehende Prozesskette
Stützt ein Ressource mehrere Schritte einer durchgehenden Wertschöpfungskette, beschreiben deren finanzielle Auswirkungen in der Regel denselben Verlust. Ein Produktionsausfall von 10 Mio. Euro wird nicht dadurch zu 30 Mio. Euro, dass er an drei Stellen der Kette sichtbar wird. In diesem Fall darf der Schaden grundsätzlich nur einmal berücksichtigt werden — maßgeblich ist der Gesamtschaden der Kette beziehungsweise der höchste noch nicht enthaltene Zusatzschaden.
Fall B: mehrere voneinander unabhängige Ketten
Anders liegt es, wenn ein Standort, ein Rechenzentrum oder ein zentrales ERP-System mehrere unabhängige Wertschöpfungsketten trägt. Dann entstehen tatsächlich mehrere voneinander unabhängige geschäftliche Auswirkungen, und eine Kumulation ist sachgerecht.
Damit ein System beide Fälle unterscheiden kann, genügt die Beziehung zwischen Ressource und Prozess nicht. Es braucht zusätzlich die Zuordnung jedes Prozesses zu seiner durchgehende Prozesskette und die Information, welche Auswirkungen in vor- oder nachgelagerten Schritten bereits enthalten sind.
Ein Hinweis zur Bezugsgröße, der in der Praxis leicht untergeht: Die Auswirkung wird als Anteil am geplanten Jahres-EBIT gemessen, der Schaden ist durch diesen EBIT aber nicht begrenzt. Fällt ein Prozess aus, fehlt der Deckungsbeitrag, während die Fixkosten weiterlaufen. Hinzu kommen Zusatzschäden wie Vertragsstrafen, Sonderschichten, Ersatzbeschaffung, Wiederanlaufkosten oder abwandernde Kunden. Ein Beispiel: Bei 200 Mio. Euro Umsatz, 20 Mio. Euro EBIT und 40 Prozent Deckungsbeitrag kostet jeder Tag Stillstand rund 0,2 Mio. Euro Deckungsbeitrag — etwa ein Prozent des Jahres-EBIT, obwohl rechnerisch nur rund 0,05 Mio. Euro EBIT auf einen Tag entfallen. Je länger der Ausfall dauert, desto größer wird der Anteil; jenseits der MTA wachsen die Folgeschäden meist überproportional. Ein Wert über 100 Prozent bedeutet dann, dass das Jahresergebnis negativ wird.
Werden die Auswirkungen zudem über unabhängige Ketten kumuliert, kann die Summe auch rechnerisch über 100 Prozent hinausgehen. Beides ist kein Rechenfehler, aber ein Anlass, die Bezugsgröße zu prüfen — insbesondere, ob sich die Prozentstufen auf den EBIT der betroffenen Einheit oder auf den des Gesamtunternehmens beziehen.
Vom Ressourcenrisiko zum Prozessrisiko
Ist die Auswirkung abgeleitet, wird sie mit der Ausfallwahrscheinlichkeit der Ressource zum Ressourcenrisiko verbunden. Das Modell arbeitet dabei mit einer Vier-mal-vier-Matrix aus Ausfallwahrscheinlichkeit und Auswirkung, deren Ergebnis als Risikopotenzial bezeichnet wird. Die Ressourcen selbst lassen sich Kategorien zuordnen — Personal, IT, OT, Standort und Infrastruktur, Produkte sowie Lieferanten und sonstige Dritte —, und die Bewertung ist ausdrücklich auch auf Ebene ganzer Ressourcengruppen vorgesehen.
Warum die Ressource-Risiken nicht einfach summiert werden
Angenommen, Prozess A benötigt fünf Ressourcen und Prozess B benötigt fünfundzwanzig. Eine einfache Summe würde Prozess B allein deshalb ein höheres Risiko zuweisen, weil er von mehr Ressourcen abhängt. Deshalb wird über die Anzahl der Ressourcen gemittelt. Für jedes Ressource i gilt zunächst:
gewichtetes Risiko = Risikowert × Abhängigkeitsfaktor
Durchschnitt = Summe aller gewichteten Risiken ÷ Anzahl der Ressourcen
Dieser Schritt wird im Modell als Normalisierung bezeichnet. Genau genommen handelt es sich um eine Mittelwertbildung, die Prozesse unterschiedlicher Größe vergleichbar macht — nicht um eine Normierung auf einen festen Wertebereich. Die Begriffsklärung ist mehr als Kosmetik: Sie entscheidet darüber, ob die Ergebnisse später wie Kennzahlen oder wie Indexwerte gelesen werden.
Warum der Durchschnitt allein nicht genügt
Ein reiner Mittelwert hat eine für die Business Continuity gefährliche Eigenschaft: Er mittelt kritische Einzelressourcen weg. Ein Prozess mit zehn unkritischen Ressourcen und einer hochkritischen erscheint im Durchschnitt harmlos — obwohl genau diese eine Ressource den Prozess zum Stillstand bringen kann.
Die Mischverfahren: 70 Prozent Maximum, 30 Prozent Durchschnitt
Das Modell kombiniert deshalb beide Sichtweisen:
Prozessrisiko = 0,70 × höchstes gewichtetes Risiko + 0,30 × Durchschnitt
Die Spitze zählt stärker als die Breite, aber die Breite zählt mit.
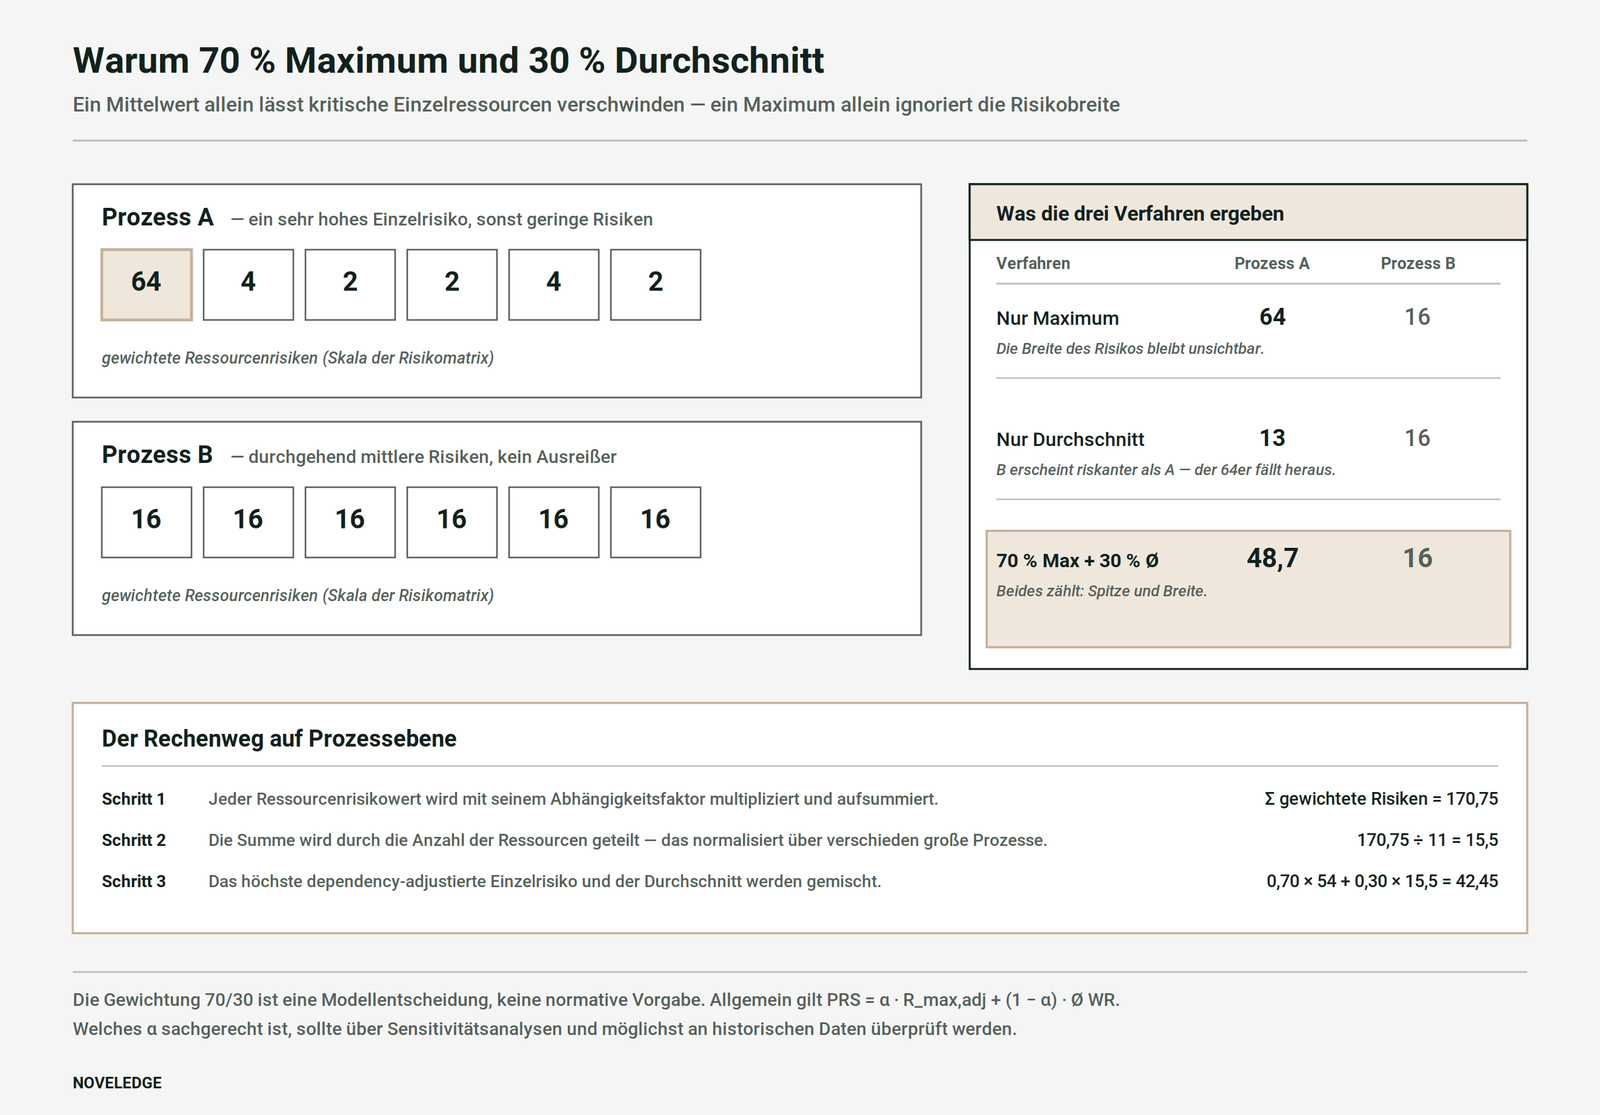
Ein durchgerechnetes Beispiel auf Prozessebene: Ein Prozess hängt von elf Ressourcen ab, deren gewichtete Risikowerte sich auf 170,75 summieren. Der Durchschnitt beträgt damit rund 15,5. Das höchste abhängigkeitsgewichtete Einzelrisiko liegt bei 54. Daraus ergibt sich ein Prozessrisiko von 0,70 × 54 + 0,30 × 15,5 = 42,45, also rund 42.
Warum ausgerechnet 70/30?
An dieser Stelle ist fachliche Redlichkeit wichtiger als Überzeugungskraft: Die Gewichtung von 70 zu 30 ist keine normative Vorgabe, sondern eine Modellentscheidung. Ihre Logik besteht darin, dass ein stark abhängiger kritische Einzelressource nicht durch eine Vielzahl kleinerer Risiken nivelliert werden darf, die gesamte Risikoexposition eines Prozesses aber gleichwohl einfließen soll. Allgemein formuliert gilt:
Prozessrisiko = α × höchstes gewichtetes Risiko + (1 − α) × Durchschnitt mit 0 ≤ α ≤ 1
Die derzeitige Parametrisierung lautet α = 0,70. Welcher Wert sachgerecht ist, sollte über Sensitivitätsanalysen und, soweit verfügbar, an historischen Störungsdaten überprüft werden. Solange das nicht geschehen ist, ist α eine begründete Annahme — nicht mehr, aber auch nicht weniger.
Zum Selberrechnen
Wie stark diese Setzungen das Ergebnis bewegen, lässt sich schlecht behaupten und gut vorführen. Im folgenden Rechenmodell sind alle Größen einstellbar, die eine Business Impact Analyse erhebt: der Auswirkungsverlauf über die Ausfalldauer, die Bezugsgröße, die Stufenschwellen, die Abhängigkeitsfaktoren und die Ausfallwahrscheinlichkeiten der Ressourcen. Der Regler für α zeigt unmittelbar, was passiert, wenn nur der Durchschnitt oder nur das Maximum zählt.
Alle Größen, die eine Business Impact Analyse erhebt, sind hier einstellbar. Jede Einstellung ist kurz erklärt; die Vorbelegung ist ein Beispiel und darf überschrieben werden.
1 — Business Impact Analyse
Was ein Ausfall das Geschäft kostetDas geplante Betriebsergebnis der betroffenen Einheit für das laufende Jahr, nicht das Ergebnis eines Vorjahres. Daran wird gemessen, wie schwer ein Schaden wiegt.
Ab wann eine Unterbrechung nicht mehr hinnehmbar ist. Dient hier als Orientierungsmarke, nicht als Rechengröße.
Finanzieller Schaden je Ausfalldauer
Je länger der Prozess steht, desto größer der Schaden. Diese Werte stammen aus der BIA. Der Anteil am EBIT kann über 100 % liegen: Fixkosten laufen weiter, Zusatz- und Folgeschäden kommen hinzu – besonders über die MTA hinaus.
| Dauer | Schaden (Mio. €) | Anteil am EBIT | Stufe |
|---|
Ab wann gilt welche Auswirkungsstufe?
Der Schaden wird in vier Stufen eingeteilt — gemessen als Anteil am EBIT. Höhere Schwellen bedeuten mildere Einstufung und damit kleinere Risikowerte.
2 — Modellparameter
Wie gerechnet wirdDer Schaden dieser Dauer geht in die Rechnung ein. Die Ausfalldauer ist selbst kein Rechenfaktor — deshalb entscheidet diese Wahl über das Ergebnis.
Diese vier Faktoren übersetzen die Abhängigkeitsstufen 1 bis 4 in Zahlen. Ein Faktor von 1,00 heißt: Fällt die Ressource aus, steht der Prozess. Ein kleinerer Faktor dämpft sowohl den Schaden als auch den Risikobeitrag.
3 — Ressourcen des Prozesses
| Ressource | Ausfallwahrscheinlichkeit | Abhängigkeit | Faktor | Schaden Mio. € | Auswirkung | Risikowert | gewichtet |
|---|
Ausfallwahrscheinlichkeit und Abhängigkeit werden in Stufen von 1 bis 4 angegeben — die Ausfallwahrscheinlichkeit der Ressource schätzen Sie, die Abhängigkeit kommt aus der BIA. Alles Weitere rechnet sich daraus: Schaden = Schaden des Prozesses bei der gewählten Dauer × Faktor · Auswirkung = Stufe, die sich aus dem EBIT-Anteil ergibt · Risikowert = Wert aus der Risikomatrix · gewichtet = Risikowert × Faktor. Sandfarben hinterlegt ist die Ressource mit dem höchsten gewichteten Risiko.
Ergebnis
Was die drei Verfahren ergeben
Dasselbe Prozessrisiko, dreimal verschieden gerechnet. Die Farbe entspricht der Einstufung in der Risikomatrix.
Der Rechner bewertet einen Prozess. Trägt eine Ressource mehrere voneinander unabhängige Prozessketten, addieren sich deren Schäden — dieser Fall ist im Beitrag beschrieben und im NOVELEDGE Risikorechner über mehrere Prozesse bis zum Unternehmensrisiko durchgerechnet.
Risikomatrix
Ausfallwahrscheinlichkeit × AuswirkungWaagerecht die Auswirkungsstufe, senkrecht die Ausfallwahrscheinlichkeit — beide von 1 bis 4. Der Punkt in einer Zelle zeigt, dass dort Ressourcen liegen; die Ziffer nennt ihre Anzahl.
Prozessrisiko über die Ausfalldauer
nach dem eingestellten ModellDie Kurve zeigt, welches Prozessrisiko sich ergäbe, wenn die jeweilige Ausfalldauer unterstellt wird. Solange die Dauer nicht Teil der Berechnung ist, entscheidet die Wahl eines einzigen Punktes auf dieser Kurve über das Ergebnis.
Zwei Vergleiche lohnen besonders. Erstens die Stufenschwellen: Mit der Vorbelegung 5 / 20 / 35 Prozent ergibt sich bei 24 Stunden Ausfalldauer ein Prozessrisiko von 14,3; mit 5 / 15 / 25 Prozent sind es 21,3 — die Hälfte mehr, ohne dass sich an den Eingangsdaten etwas geändert hätte. Zweitens die Skala der Matrix: Der Wechsel zwischen geometrischer und multiplikativer Stufung verändert nicht nur die Zahlengröße, sondern auch das Verhältnis der Risiken zueinander.
Vom Prozessrisiko zum Standort- und Unternehmensrisiko
Dieselbe Logik wird anschließend eine Ebene höher angewandt. Mehrere Prozesse bilden das Risikoprofil eines Standortes, und auch hier wäre weder das Maximum noch der Durchschnitt für sich aussagekräftig:
Standortrisiko = α × höchstes Prozessrisiko + (1 − α) × gewichteter Durchschnitt der Prozessrisiken
Auf Unternehmensebene stellt sich dasselbe Problem erneut. Alle Standortrisiken zu addieren wäre wenig sinnvoll: Ein Unternehmen mit dreißig Standorten wäre dann automatisch riskanter als eines mit drei. Umgekehrt darf ein hochkritischer Produktionsstandort nicht im Durchschnitt von neunundzwanzig kleinen Vertriebsstandorten verschwinden. Auf dieser Ebene sollte deshalb zusätzlich eine wirtschaftliche oder strategische Standortgewichtung einfließen — etwa der EBIT- oder Umsatzbeitrag, der Produktionsanteil, der Anteil an kritischen Produkten oder Dienstleistungen.
Standorte sind nicht unabhängig voneinander
Auf standortübergreifender Ebene kommt eine Schwierigkeit hinzu, die eine einfache Aggregation nicht abbildet: Standortrisiken sind korreliert. Ein Hochwasser kann mehrere Standorte derselben Region treffen, ein Cyberangriff über ein zentrales IT-System sämtliche Standorte, ein einzelner Lieferant mehrere Produktionsstätten, ein geopolitisches Ereignis eine ganze Region.
Aus der Summe einzelner Standortrisiken wird damit erst dann ein belastbares Bild, wenn gemeinsame Risikotreiber und Korrelationen zwischen Standorten berücksichtigt werden. Methodisch führt das vom Einzelrisiko zu einem Portfoliomodell. Dasselbe gilt für die Ausfallwahrscheinlichkeiten: Ein Stromausfall erzeugt gleichzeitig mehrere Ressourcenausfälle, die nicht wie unabhängige Ereignisse behandelt werden dürfen.
Ressourcen-Konzentrationsrisiken erkennen (Resource Concentration Risk, RCR)
Die Aggregation beantwortet die Frage, wie hoch das Risiko eines Prozesses, einer Kette oder des Unternehmens ist. Eine zweite Frage beantwortet sie nicht von selbst: Wo bündeln sich die Abhängigkeiten? Manche Ressourcen tragen so viele zeitkritische Prozesse oder einen so großen Teil des möglichen Schadens, dass ihr Ausfall das Unternehmen als Ganzes trifft – ein zentrales ERP-System, die Stromversorgung eines Standorts, ein einziger Lieferant für ein Vorprodukt. Der NOVELEDGE Risikorechner kennzeichnet solche Ressourcen als Ressourcen-Konzentrationsrisiko, englisch Resource Concentration Risk (RCR). Umgangssprachlich ist auch von Klumpenrisiko die Rede; der Fachbegriff im Risikomanagement ist Konzentrationsrisiko, und er lässt sich eindeutig ins Englische übertragen.
Dass eine Ressource von mehreren Prozessen genutzt wird, reicht dafür nicht aus. In einem realen Prozessinventar teilen sich nahezu alle Prozesse Strom, Netzwerk, Arbeitsplätze und Personal. Würde jede gemeinsam genutzte Ressource als Konzentrationsrisiko gelten, stünde der Hinweis an fast jeder Zeile – und sagte nichts mehr aus. Gemeint ist eine ungewöhnliche Häufung. Der Rechner prüft dafür zwei Kriterien und berücksichtigt auf Wunsch die Substituierbarkeit als Verstärker.
Grundlage sind die erfassten Prozesse. Das sind die zeitkritischen Prozesse aus der Business Impact Analyse – der Rechner nimmt keine anderen auf. „Zeitkritisch“ ist deshalb keine zusätzliche Auswahl, sondern die Grundgesamtheit.
| Deutsch | Englisch | Abkürzung |
|---|---|---|
| Ressourcen-Konzentrationsrisiko | Resource Concentration Risk | RCR |
| Abhängigkeitsanteil | Resource Dependency Share | RDS |
| Abhängigkeitskonzentration | Dependency Concentration | – |
| Schadenskonzentration | Impact Concentration | – |
| Substituierbarkeit / Redundanz | Substitutability / Redundancy | – |
Erstes Kriterium: Abhängigkeitskonzentration (Dependency Concentration)
Gemessen wird, welcher Anteil der erfassten Prozesse von einer Ressource abhängt – der Abhängigkeitsanteil (Resource Dependency Share, RDS):
RDS = Anzahl der von der Ressource abhängigen Prozesse ÷ Anzahl aller erfassten zeitkritischen Prozesse × 100
Erreicht der Abhängigkeitsanteil die eingestellte Schwelle, ist eine Abhängigkeitskonzentration erkannt. Der Standardwert liegt bei 10 %, einstellbar zwischen 5 und 50 %. Die 10 % sind ein organisationsspezifischer Wesentlichkeitswert (Materiality Trigger), keine allgemeingültige oder wissenschaftlich begründete Grenze: Ein Unternehmen mit wenigen, eng verzahnten Prozessen wird eine andere Schwelle wählen als ein Konzern mit Hunderten von Prozessen.
Der Abhängigkeitsanteil zählt Prozesse, nicht Prozessketten – er misst die Breite der Abhängigkeit. Damit sichtbar bleibt, ob sich diese Breite auf eine Kette beschränkt oder mehrere Wertschöpfungsketten zugleich betrifft, zeigt der Rechner zusätzlich, auf wie viele Ketten sich die abhängigen Prozesse verteilen. Für den Abhängigkeitsanteil zählt jede Abhängigkeit, gleich welcher Stufe; wie stark sie wiegt, fließt über den Abhängigkeitsfaktor in das zweite Kriterium ein.
Zweites Kriterium: Schadenskonzentration (Impact Concentration)
Das zweite Kriterium fragt, welchen finanziellen Schaden der Ausfall der Ressource insgesamt auslöst. Dafür verwendet der Rechner genau den Ressourcenschaden, den er für die Auswirkungsstufe ohnehin bestimmt, und damit dieselbe Kettenlogik wie überall sonst: Die Schäden der abhängigen Prozesse werden mit dem Abhängigkeitsfaktor gewichtet. Innerhalb einer Prozesskette zählt nur der höchste Schaden der Kettenprozesse (zuzüglich eigener Zusatzschäden), weil Prozesse derselben Kette denselben wirtschaftlichen Verlust beschreiben. Über unabhängige Ketten wird addiert. Ins Verhältnis gesetzt wird dieser Schaden zum geplanten Jahres-EBIT, für die bewertete Ausfalldauer. Das Ergebnis ist der konsolidierte EBIT-Verlust der Ressource – ohne Doppelzählung.
Die Auswirkungsstufe in der Tabelle ist keine eigene Größe: Es ist dieselbe Stufe wie in der Ressourcentabelle, abgeleitet aus eben diesem EBIT-Verlust über die Stufenschwellen. Beide Spalten gehören zusammen. Erreicht der konsolidierte EBIT-Verlust die Schwelle, ist eine Schadenskonzentration erkannt. Standard sind 30 % des geplanten Jahres-EBIT. Alternativ lässt sich die Schwelle als Auswirkungsstufe festlegen, etwa ab Stufe 4 der Risikomatrix. Auch dieser Wert ist eine Setzung, die zur Risikotragfähigkeit der Organisation passen muss.
Verstärker: Substituierbarkeit und Redundanz
Je Ressource lässt sich festhalten, ob sie leicht substituierbar oder vollständig redundant ist, nur eingeschränkt substituierbar oder gar nicht (Single Dependency). Diese Angabe verstärkt die Einstufung: Ist eine Ressource nicht substituierbar und erfüllt sie eines der beiden Kriterien, gilt das Konzentrationsrisiko als kritisch. Umgekehrt senkt eine vorhandene Redundanz die Einstufung nicht; sie wird in der Begründung genannt, denn ob eine Redundanz im Ernstfall trägt, muss erst die Übung zeigen. Eine nicht substituierbare Ressource ohne Konzentration bleibt ein Single Point of Failure der Prozesse, die von ihr abhängen – das gehört in deren Risikobewertung. Die Komponente lässt sich im Adminbereich abschalten, wenn keine belastbare Bewertung vorliegt.
Einstufung
| Status | Bedingung |
|---|---|
| kein Konzentrationsrisiko | Keines der beiden Kriterien ist erfüllt – oder weniger abhängige Prozesse als die Mindestzahl. |
| Konzentrationsrisiko | Abhängigkeitsanteil ≥ Schwelle oder konsolidierter EBIT-Verlust ≥ Schwelle. |
| kritisches Konzentrationsrisiko | Beide Schwellen sind erreicht – oder eine Schwelle bei einer nicht substituierbaren Ressource, sofern die Substituierbarkeit berücksichtigt wird. |
Unterhalb einer Mindestzahl abhängiger Prozesse greift keines der Kriterien; der Standard ist 3. Diese Untergrenze ergänzt die beiden Schwellen aus einem praktischen Grund: In kleinen Modellen erreicht jede Ressource die 10 % bereits mit einem einzigen Prozess. Hängt nur ein Prozess an einer Ressource, ist ein hoher EBIT-Verlust der Schaden dieses einen Prozesses – eine Einzelabhängigkeit, aber keine Bündelung. Wer die Untergrenze nicht möchte, setzt sie auf 1.
Warum das Konzentrationsrisiko nicht addiert wird
Das Ressourcen-Konzentrationsrisiko ist ein Konzentrationsindikator innerhalb der bestehenden Risikoaggregation, kein weiteres Einzelrisiko. Der Schaden einer konzentrierten Ressource steckt bereits im Ressourcenschaden, in ihrer Auswirkungsstufe und ihrem Risikowert und von dort im Prozess-, Ketten- und Unternehmensrisiko. Ein Zuschlag für Konzentration würde denselben Schaden ein zweites Mal zählen. Der Rechner verändert deshalb keinen einzigen Wert, wenn er ein Konzentrationsrisiko erkennt: Er ordnet ein und begründet.
Die Ausfallwahrscheinlichkeit bleibt dabei bewusst außen vor. Konzentration beschreibt die Tragweite eines Ausfalls, nicht seine Häufigkeit. Gerade eine selten ausfallende, aber hoch konzentrierte Ressource verdient Aufmerksamkeit – bei Redundanz, Wiederanlaufplanung und Übungen. Die Häufigkeit ist im Risikowert der Ressource abgebildet.
Ergebnis und Beispiel
Der Rechner zeigt je Ressource: Abhängigkeitsanteil (RDS) → abhängige Prozesse und die Ketten, auf die sie sich verteilen → konsolidierter EBIT-Verlust → Auswirkungsstufe → Substituierbarkeit/Redundanz → Status → Begründung. Dieselbe Tabelle steht mit den eingestellten Schwellen im PDF- und im Word-Bericht.
Das Beispiel des Rechners umfasst vier zeitkritische Prozesse in zwei Ketten, einen geplanten Jahres-EBIT von 20 Mio. € und eine bewertete Ausfalldauer von 24 Stunden; die Substituierbarkeit ist für alle sieben Ressourcen beispielhaft eingetragen. Alle vier Prozesse, verteilt auf beide Ketten, hängen vom ERP-System ab: Abhängigkeitsanteil 100 %, konsolidierter EBIT-Verlust 40,5 %, eingeschränkt substituierbar – beide Schwellen sind erreicht, das ERP-System ist ein kritisches Konzentrationsrisiko. Die Stromversorgung des Standorts trägt zwei Prozesse derselben Kette (Abhängigkeitsanteil 50 %) bei 35 % EBIT-Verlust; mit zwei Prozessen liegt sie unter der Mindestzahl von 3. Setzt man die Mindestzahl auf 2, wird auch sie ein kritisches Konzentrationsrisiko. Am Produktionsleitsystem hängt nur die Fertigung: 35 % EBIT-Verlust und nicht substituierbar – eine Einzelabhängigkeit und ein Single Point of Failure dieses Prozesses, aber keine Konzentration.
Festgelegte Entscheidungen
Damit die Einstufung nachvollziehbar bleibt, sind die methodischen Festlegungen hier zusammengefasst:
- Der deutsche Begriff ist Ressourcen-Konzentrationsrisiko, der englische Resource Concentration Risk (RCR). Der Abhängigkeitsanteil heißt englisch Resource Dependency Share (RDS); dieser Begriff ist keine etablierte Normbezeichnung, sondern die Bezeichnung dieses Modells. Abkürzungen folgen dem Englischen.
- Die beiden Kriterien sind mit oder verknüpft; kritisch wird ein Konzentrationsrisiko, wenn beide erfüllt sind.
- Alle Schwellen sind Setzungen. Die Ausgangswerte (Abhängigkeitsanteil 10 %, EBIT-Verlust 30 %, Mindestzahl 3) stehen im Adminbereich des Plugins und lassen sich im Rechner verändern; im Rechenweg selbst ist keine Zahl festgeschrieben.
- Grundgesamtheit sind die erfassten Prozesse – die zeitkritischen Prozesse der BIA. Eine weitere Auswahl nach der MTA gibt es nicht.
- Der Abhängigkeitsanteil zählt Prozesse; die Zahl der betroffenen Prozessketten wird daneben ausgewiesen. Jede Abhängigkeitsstufe zählt.
- Der konsolidierte EBIT-Verlust ist der Ressourcenschaden des Modells – innerhalb einer Kette einmal, über unabhängige Ketten addiert. Eine zweite Schadensrechnung gibt es nicht; die Auswirkungsstufe ist daraus abgeleitet.
- Bezugsgröße ist der geplante Jahres-EBIT bei der bewerteten Ausfalldauer. Ändert sich die Dauer, kann sich die Schadenskonzentration ändern; die Abhängigkeitskonzentration bleibt gleich.
- Eine Ressource mit weniger abhängigen Prozessen als der Mindestzahl ist eine Einzelabhängigkeit, kein Konzentrationsrisiko.
- Substituierbarkeit und Redundanz wirken nur verstärkend und sind abschaltbar.
- Die Ausfallwahrscheinlichkeit gehört nicht zur Konzentration, und das Konzentrationsrisiko wird nirgends hinzugerechnet.
- Zur Einordnung der Schwellen: Auch die Bankenaufsicht arbeitet bei Konzentrationen mit einer Wesentlichkeits- und einer Obergrenze – Großkredite sind ab 10 % des Kernkapitals zu melden und auf 25 % begrenzt (CRR, Art. 392 und 395). Die Zahlen lassen sich nicht übertragen; die Logik einer bewusst gesetzten Wesentlichkeitsschwelle schon.
Die offene Flanke: der Faktor Zeit
Hier liegt aus fachlicher Sicht der wichtigste noch offene Entwicklungsschritt. Die BIA ist ihrem Wesen nach zeitabhängig. Ein Prozessausfall kann nach einer Stunde kaum Auswirkungen haben, nach vier Stunden moderate, nach vierundzwanzig Stunden erhebliche und nach zweiundsiebzig Stunden nicht mehr tolerierbare. ISO/TS 22317 beschreibt genau diese Entwicklung der Auswirkungen über die Zeit als Kernergebnis einer BIA.
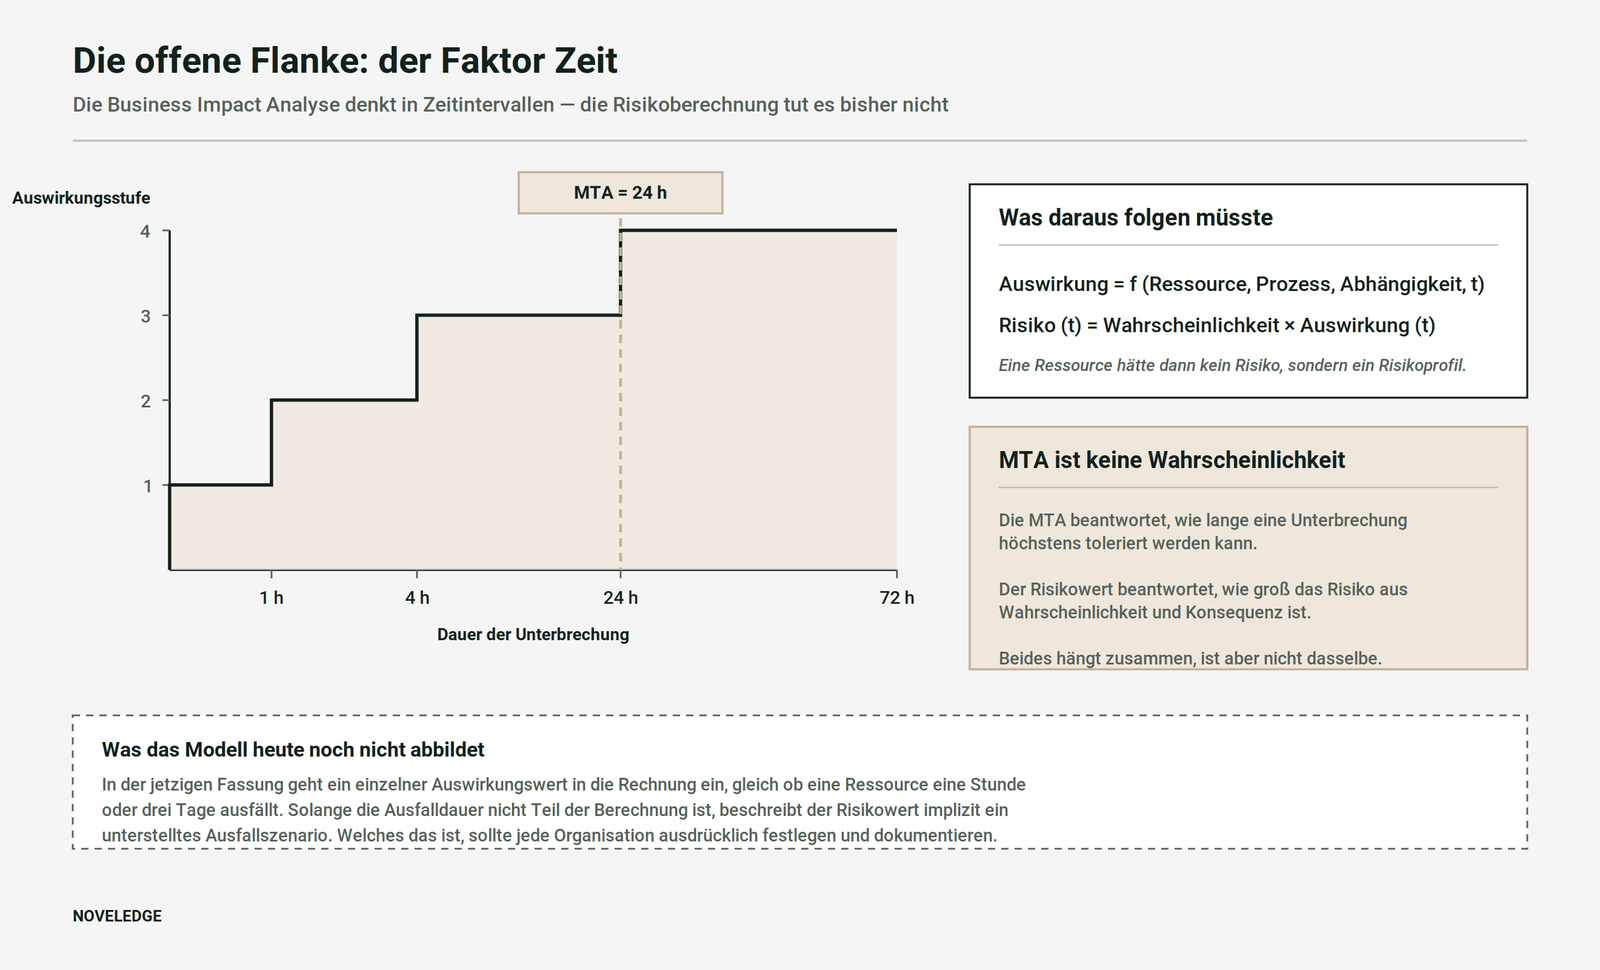
Konsequent wäre daher eine zeitabhängige Auswirkung und damit ein zeitabhängiges Risiko. Die derzeitige Methodik bildet das noch nicht ab: In die Rechnung geht ein einzelner Auswirkungswert ein, unabhängig davon, ob eine Ressource eine Stunde oder drei Tage ausfällt. Damit beschreibt der Risikowert implizit ein unterstelltes Ausfallszenario. Welches das ist, sollte jede Organisation ausdrücklich festlegen und dokumentieren — sonst bewerten verschiedene Bereiche unbemerkt verschiedene Szenarien.
MTA ist keine Wahrscheinlichkeit
Für die Weiterentwicklung ist eine Abgrenzung zentral: Die MTA beantwortet, wie lange eine Unterbrechung höchstens toleriert werden kann. Der Risikowert beantwortet, wie groß das Risiko aus Wahrscheinlichkeit und Konsequenz ist. Beides hängt zusammen, ist aber nicht dasselbe. Wer die MTA als Risikomaß verwendet, verwechselt eine Toleranzgrenze mit einer Eintrittserwartung. Ebenso wenig begrenzt die MTA den Schaden: Jenseits der MTA wächst er weiter und kann den geplanten Jahres-EBIT übersteigen.
Regulatorische Anschlussfähigkeit
Keine der einschlägigen Vorschriften verlangt diese konkrete Berechnungsformel. Das ist wichtig festzuhalten. Der Ansatz operationalisiert jedoch Anforderungen, die mehrere Regelwerke unabhängig voneinander stellen.
- DORA verpflichtet Finanzunternehmen in Artikel 8 der Verordnung (EU) 2022/2554, ihre Geschäftsfunktionen, Informations- und IKT-Ressourcen sowie die damit verbundenen Abhängigkeiten und Interdependenzen zu ermitteln und zu dokumentieren — mit einer Überprüfung mindestens einmal jährlich und nach größeren Veränderungen.
- Die CER-Richtlinie definiert Risiko in Artikel 2 Nummer 6 der Richtlinie (EU) 2022/2557 als Kombination aus dem Ausmaß eines Verlusts oder einer Störung und der Eintrittswahrscheinlichkeit. Artikel 12 verpflichtet kritische Einrichtungen zu einer eigenen Risikobewertung, die mindestens alle vier Jahre zu wiederholen ist.
- ISO 22301 verankert BIA und Risikobeurteilung gemeinsam in Abschnitt 8.2 und behandelt sie damit als zusammengehörigen Analyseschritt.
Der Mehrwert des Modells liegt daher nicht in der Behauptung, eine bestimmte Formel erfülle DORA, NIS2 oder CER. Er liegt darin, dass es eine quantitative Verbindung zwischen Ressourcen, Abhängigkeiten, Geschäftsprozessen und Auswirkungen herstellt — und damit Informationen konsolidiert, die diese Regelwerke ohnehin voraussetzen.
Was der Ansatz leistet
- Eine einzige Quelle für die geschäftliche Auswirkung. Finanzielle Auswirkungen werden nicht in BIA, IT-Risikomanagement, Lieferantenmanagement, physischer Sicherheit und operationellem Risikomanagement jeweils neu geschätzt.
- Durchgängige Nachvollziehbarkeit von der Bedrohung über Ressource, Prozess und Standort bis zum Unternehmen.
- Abhängigkeiten werden rechnerisch wirksam, statt nur dokumentiert zu werden.
- kritische Einzelressourcen bleiben sichtbar, weil die Mischverfahren sie nicht wegmittelt.
- Eine gemeinsame Datengrundlage für BCM, operationelles Risikomanagement, Enterprise Risk Management und organisationale Resilienz.
Was der Ansatz nicht leistet — die Grenzen offen benannt
Ein Modell, das seine Grenzen verschweigt, lädt zu Fehlgebrauch ein. Die folgenden Punkte sind offen und sollten bei jeder Anwendung mitgedacht werden.
- Die Gewichtung 70/30 ist eine Annahme. Sie ist plausibel begründet, aber nicht empirisch validiert.
- Die Abhängigkeitsfaktoren sind ordinal gedacht, werden aber kardinal gerechnet. Ob eine Abhängigkeit der Stufe 3 tatsächlich dreimal so schwer wiegen sollte wie eine der Stufe 1, ist eine Setzung.
- Die Skala der Risikomatrix verdient besondere Aufmerksamkeit. Wird eine Vier-mal-vier-Matrix geometrisch gestuft — etwa mit Werten von 1 über 2, 4, 8, 16 und 32 bis 64 —, ist das Ergebnis nicht das arithmetische Produkt aus Wahrscheinlichkeit und Auswirkung, auch wenn es umgangssprachlich als solches bezeichnet wird. Die Skalierung entscheidet mit darüber, wie stark hohe Einzelrisiken das aggregierte Ergebnis dominieren, und sollte deshalb bewusst gewählt und dokumentiert werden.
- Die Ausfalldauer geht bisher nicht in die Berechnung ein.
- durchgehende Prozessketten müssen eindeutig modelliert sein, sonst droht finanzielle Doppelzählung.
- Gemeinsame Ursachen und Korrelationen zwischen Ressourcen, Prozessen und Standorten bildet eine einfache Aggregation nicht ab — weder bei den Auswirkungen noch bei den Wahrscheinlichkeiten.
- Nichtfinanzielle Auswirkungen — regulatorische, Safety-, Umwelt-, Kunden- und Reputationswirkungen — lassen sich nicht ohne Weiteres in Euro übersetzen. Sie sollten als eigene Auswirkungsdimension erhalten bleiben.
- Ein Score ist kein erwarteter Verlust. Ein Wert aus einer Risikomatrix darf nicht wie eine kardinale Geldgröße behandelt werden. Er ordnet Risiken, er beziffert sie nicht.
Auch die Schwellen des Ressourcen-Konzentrationsrisikos sind Setzungen. 10 % Abhängigkeitsanteil, 30 % EBIT-Verlust und eine Mindestzahl von drei Prozessen sind Ausgangswerte, die zur Größe des Prozessinventars und zur Risikotragfähigkeit passen müssen. Außerdem ist der Abhängigkeitsanteil nur so aussagekräftig wie die Vollständigkeit des erfassten Inventars: Fehlen Prozesse, steigen die Anteile der übrigen.
Fazit und Ausblick
Die eigentliche Stärke des Ansatzes liegt nicht in einer einzelnen Formel. Sie liegt darin, dass die Business Impact Analyse aufhört, eine isolierte BCM-Erhebung zu sein, und zur Datenbasis dafür wird, operative Abhängigkeiten in ein unternehmensweites Risikobild zu übersetzen.
Die Information fließt dabei in beide Richtungen. Die BIA sagt, was für das Geschäft wichtig ist und wovon es abhängt. Die Risikobeurteilung sagt, wie stark diese Ressourcen gefährdet sind. Die Aggregation verbindet beides und zeigt, wo aus einzelnen Ressourcenrisiken relevante Prozess-, Standort- und Unternehmensrisiken werden.
Für die Weiterentwicklung stehen aus unserer Sicht fünf Fragen im Vordergrund: die saubere Deduplizierung finanzieller Auswirkungen in durchgehende Prozessketten, eine zeitabhängige Auswirkungsfunktion, die Behandlung von 1:n- und n:m-Abhängigkeiten, die Abbildung regionaler und ursachenbezogener Korrelationen sowie die Frage, ob auf Standort- und Unternehmensebene weiterhin das Maximum maßgeblich sein sollte oder ob ein hohes Perzentil die robustere Wahl wäre.
Quellen
- ISO 22301:2019 — Security and resilience. Business continuity management systems. Requirements. Abschnitt 8.2 (Business Impact Analyse und Risikobeurteilung). iso.org
- ISO/TS 22317:2021 — Security and resilience. Business continuity management systems. Guidelines for business impact analysis. iso.org
- ISO 31000:2018 — Risk management. Guidelines. iso.org
- Verordnung (EU) 2022/2554 (DORA), insbesondere Artikel 8. eur-lex.europa.eu
- Richtlinie (EU) 2022/2557 (CER-Richtlinie), insbesondere Artikel 2 Nummer 6 und Artikel 12. eur-lex.europa.eu
- Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie). eur-lex.europa.eu
- Verordnung (EU) Nr. 575/2013 über Aufsichtsanforderungen an Kreditinstitute (CRR), Art. 392 (Definition eines Großkredits) und Art. 395 (Obergrenze für Großkredite). eur-lex.europa.eu
Resilienz-Lagebericht – monatlich, kostenfrei
Aktuelle Ausgabe: Monatsbericht August 2026. Gesamtlage, die wichtigsten Lagen mit Angabe der Belastbarkeit, Sektor-Exposition und was jetzt zu prüfen ist – als PDF.