Inhaltsverzeichnis
Risikobegriff
Was ein Risiko ist und was nicht
Zwei Perspektiven
Strategisches und operatives Risikomanagement
Praxisorientierter Überblick
Der Risikomanagementprozess
Governance-Struktur
Vom Three Lines of Defense zum Three Lines Model
Quellen
Belege und weiterführende Quellen
Risikobegriff
Was ein Risiko ist und was nicht
Risiko beschreibt die Unsicherheit in Bezug auf Ziele. Nicht mehr und nicht weniger. Es ist keine Bedrohung, kein Schaden und kein Ereignis, sondern eine Aussage darüber, wie weit das Ergebnis von dem abweichen kann, was erreicht werden soll.
Diese Trennung klingt akademisch, entscheidet in Projekten aber über die halbe Diskussion. Ein Stromausfall ist ein Ereignis. Ein unverschlüsselter Datenträger ist eine Schwachstelle. Der Ausfall der Auftragsannahme für vier Stunden ist ein Schaden. Das Risiko ist die Bandbreite dessen, was dabei herauskommen kann – und genau diese Bandbreite lässt sich steuern.
Zwei Richtungen gehören dazu: negative Abweichungen sind der Schaden, positive Abweichungen sind die Chance. Die ISO 31000 fasst Risiko ausdrücklich in beide Richtungen. In der Praxis wird die positive Seite fast immer weggelassen – verständlich, aber unvollständig. Wer nur nach unten schaut, bewertet eine Investition in neue Technik ausschließlich nach ihren Gefahren und nie nach dem, was sie möglich macht.
Je höher die Eintrittswahrscheinlichkeit, desto breiter wird diese Spanne nach beiden Seiten. Das ist der Grund, warum Eintrittswahrscheinlichkeit und Auswirkung immer zusammen bewertet werden und nie einzeln.
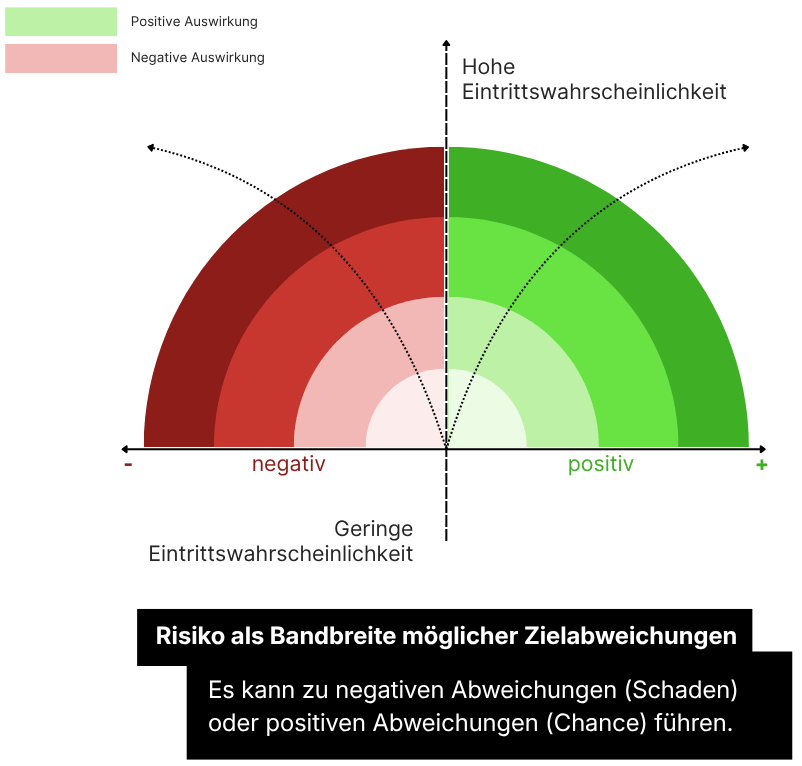
Risiko als Bandbreite möglicher Zielabweichungen: Es kann zu negativen Abweichungen (Schaden) oder positiven Abweichungen (Chance) führen. Darstellung: NOVELEDGE.
Zwei Perspektiven auf die selbe Herausforderung
In Organisationen entstehen Risiken auf unterschiedlichen Ebenen. Manche betreffen die langfristige Ausrichtung und Zukunftsfähigkeit des Unternehmens, andere wirken direkt im Alltag auf Prozesse, Abläufe und Ressourcen. Um diese unterschiedlichen Einflussbereiche systematisch zu steuern, wird das Risikomanagement häufig in eine strategische und eine operative Ebene unterteilt. Beide Perspektiven ergänzen sich und tragen dazu bei, Risiken ganzheitlich zu betrachten und angemessen zu steuern.
Strategisches Risikomanagement
Das strategische Risikomanagement richtet den Blick auf Risiken, die die langfristige Entwicklung und das Geschäftsmodell einer Organisation beeinflussen können. Es beschäftigt sich mit Faktoren wie Marktveränderungen, neuen Wettbewerbern, technologischen Entwicklungen, politischen Rahmenbedingungen oder großen Investitionsentscheidungen. Ziel ist es, rechtzeitig zu erkennen, welche Entwicklungen Chancen oder Risiken für die strategische Ausrichtung darstellen, und darauf basierend Entscheidungen zu treffen.
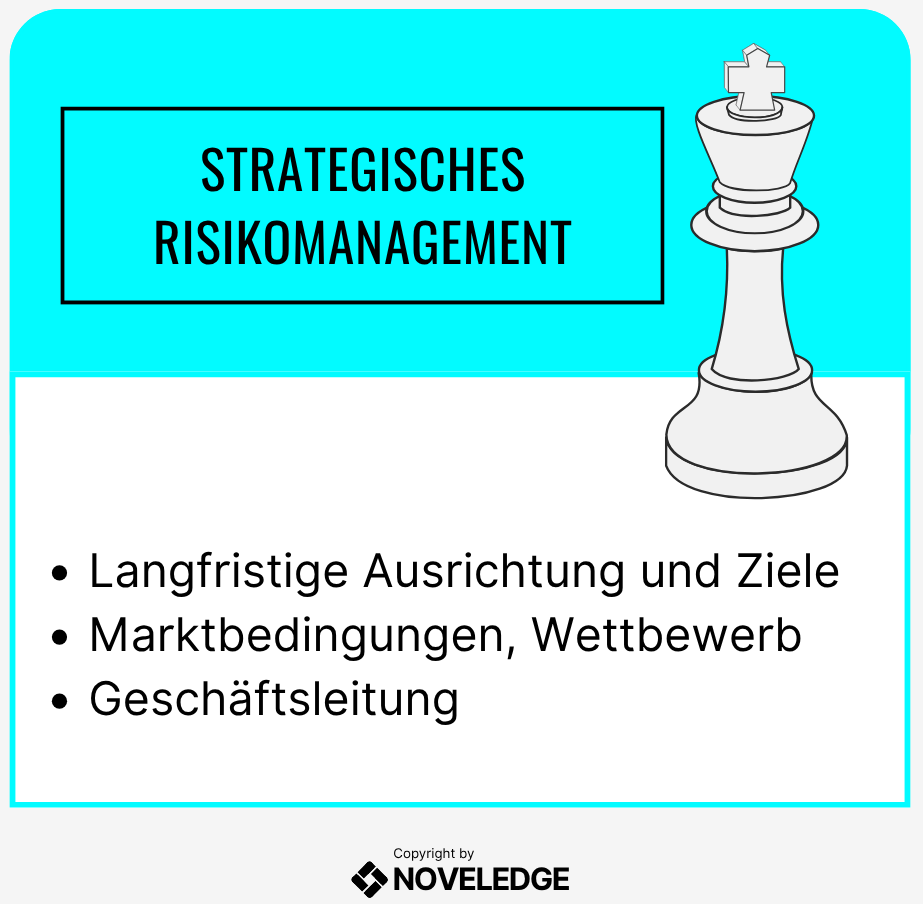
Wesentliche Aspekte sind die Bewertung externer Einflussfaktoren, die Einschätzung der Auswirkungen strategischer Entscheidungen sowie die Priorisierung langfristiger Maßnahmen. Hier liegt die Verantwortung in der Regel bei der Unternehmensführung oder strategischen Steuerungsebenen, da Entscheidungen auf dieser Ebene weitreichende Konsequenzen für die gesamte Organisation haben.
Operatives Risikomanagement
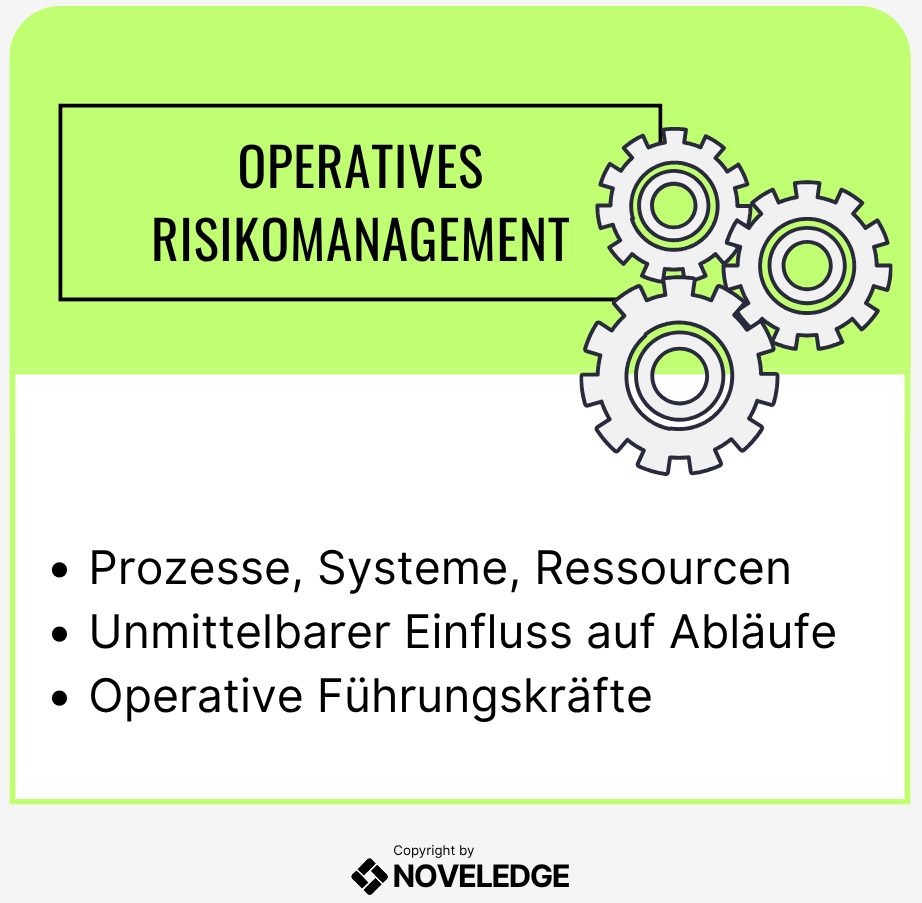
Im Gegensatz dazu beschäftigt sich das operative Risikomanagement mit Risiken, die im täglichen Geschäft entstehen. Es umfasst alle Risiken, die aus Abläufen, Prozessen, Systemen, Ressourcen oder internen Abhängigkeiten resultieren. Dazu zählen beispielsweise Prozessfehler, technische Störungen, Lieferengpässe, Ausfälle von IT-Systemen oder personelle Engpässe.
Der Fokus liegt darauf, Störungen frühzeitig zu erkennen, die Auswirkungen auf die laufende Leistungserbringung einzuschätzen und angemessene Maßnahmen vorzubereiten. Operative Risiken wirken meist kurzfristig und direkt auf die tägliche Funktionsfähigkeit eines Unternehmens. Daher sind hier vor allem Fachbereiche, operative Führungskräfte und Prozessverantwortliche eingebunden, die Abläufe konkret beobachten und steuern können.
Praxisorientierter Überblick
Risikomanagement ist in Organisationen ein strukturierter Prozess, um Gefahren, Unsicherheiten und Chancen systematisch zu behandeln. Es dient dazu, Schäden zu vermeiden, die Zielerreichung zu sichern und die Handlungsfähigkeit auch in Krisensituationen aufrechtzuerhalten. Normative Grundlage ist vor allem die ISO 31000[1]:2018 „Risikomanagement – Leitlinien“, ergänzt durch branchenspezifische Standards (z. B. ISO 27005 für Informationssicherheit, ISO 22301[2] für Business Continuity).
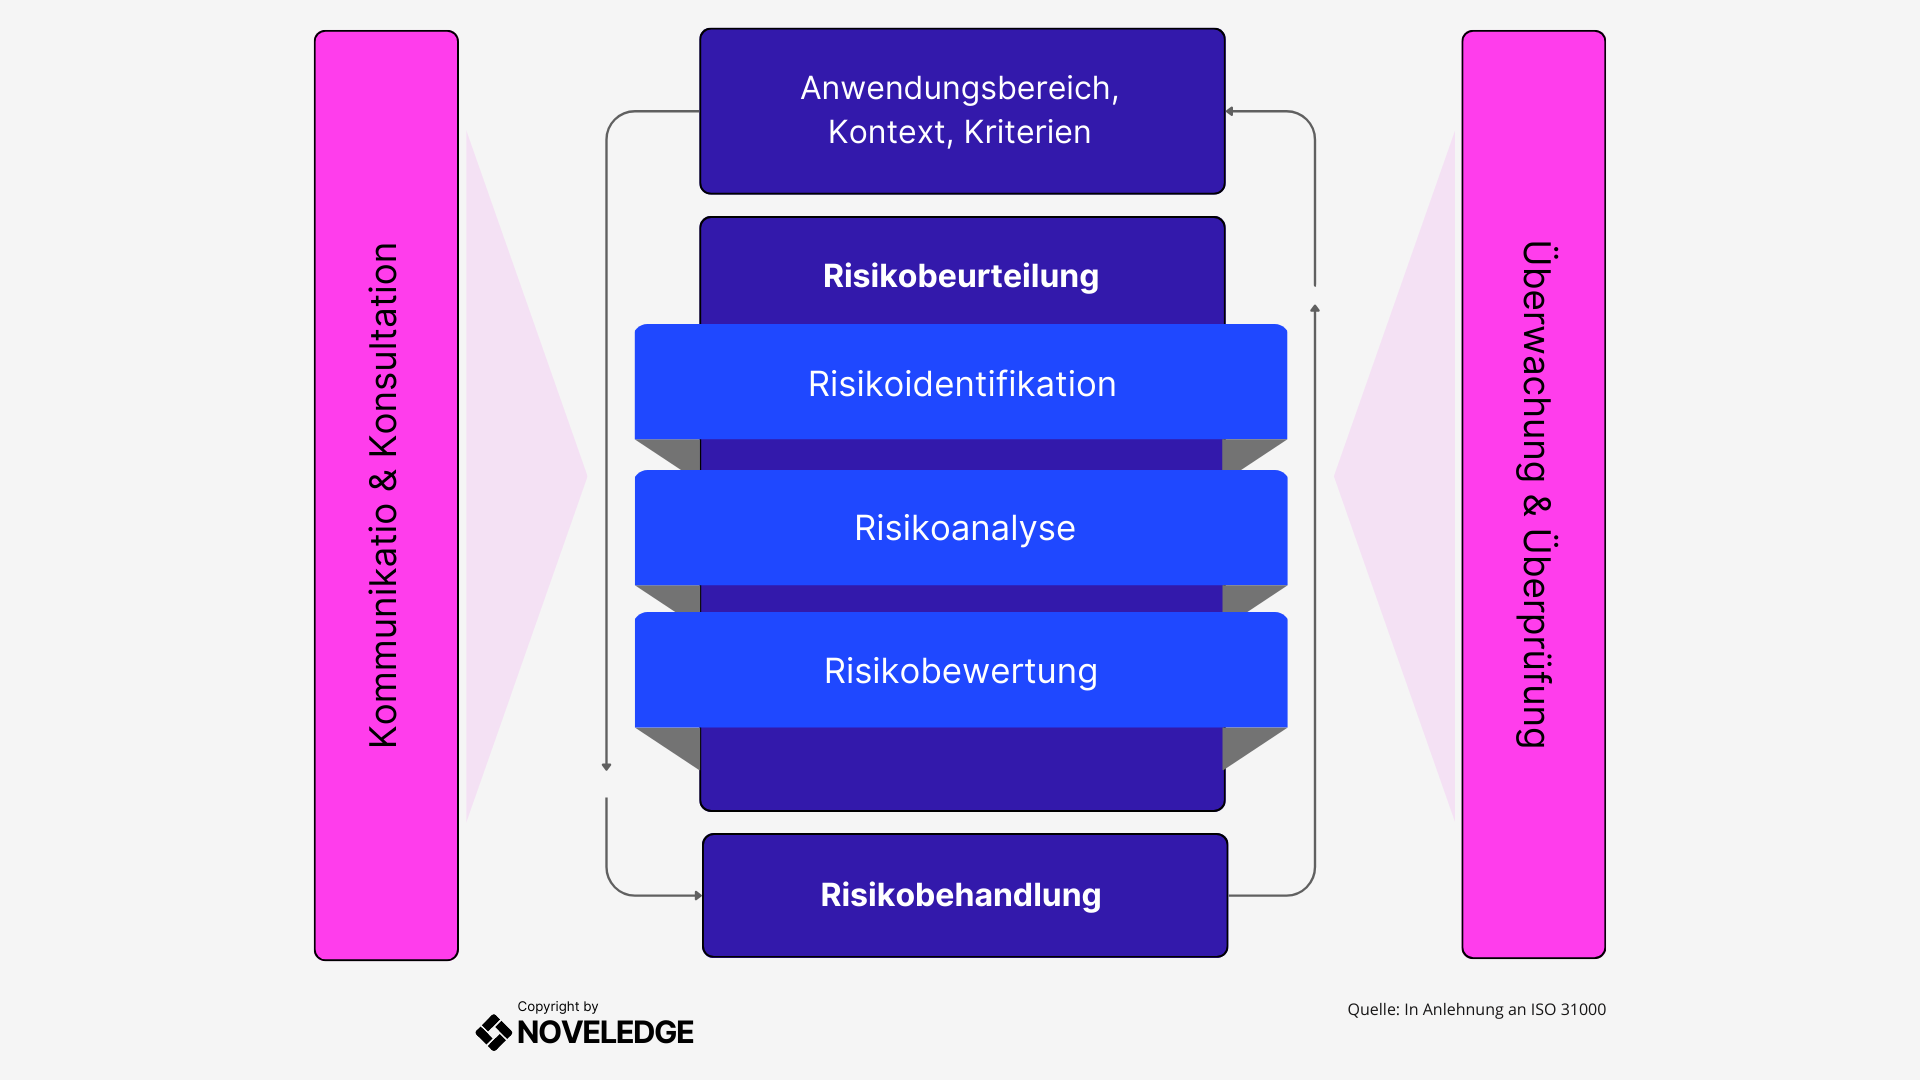
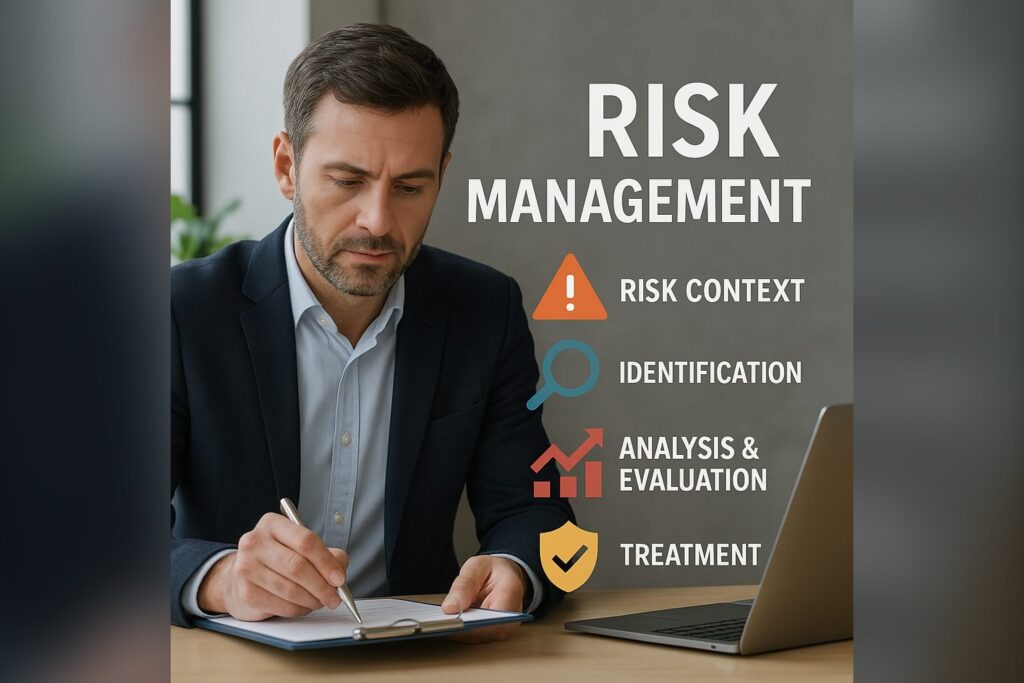
Risikokontext festlegen
Die Festlegung des Risikokontexts ist die Grundlage jedes Risikomanagementprozesses. Hier wird geklärt:
- Interner Kontext: Ziele, Strategien, Prozesse, Ressourcen, Unternehmenskultur.
- Externer Kontext: Marktbedingungen, rechtliche Vorgaben, technologische Trends, geopolitische Risiken.
- Stakeholder: Erwartungen von Eigentümern, Kunden, Aufsichtsbehörden, Öffentlichkeit.
Praktisch bedeutet das: Erst wenn der Rahmen klar ist, lassen sich Risiken korrekt einordnen. Ein häufiges Problem ist, dass Organisationen Risiken nur aus der eigenen Sicht betrachten und externe Faktoren unterschätzen.
Risikoidentifizierung
In diesem Schritt werden potenzielle Gefahrenquellen, Bedrohungen und Chancen systematisch erfasst. Instrumente sind:
- Checklisten und Risikokataloge (z. B. für IT, Compliance, Personal, Produktion).
- Workshops mit Führungskräften und Experten.
- Analyse historischer Vorfälle (z. B. Schadensfälle, Ausfälle, Krisen).
- Szenario-Techniken.
Praxisproblem: Viele Risikokataloge sind statisch oder unvollständig. Neue Gefahren (Cyber-Angriffe, geopolitische Schocks, Lieferkettenabhängigkeiten) tauchen darin nicht auf – wodurch das Management eine Scheinsicherheit bekommt.
Gegen einen Katalog, der stehen bleibt, hilft nur laufende Beobachtung. Der monatliche Resilienz-Lagebericht fasst zusammen, was sich an der äußeren Lage bewegt hat – als Anlass, den eigenen Katalog daraufhin durchzusehen.
Risikoanalyse und -bewertung
Die Analyse erfolgt in zwei Dimensionen:
- Eintrittswahrscheinlichkeit
- Schadensausmaß (Impact)
Dargestellt wird dies häufig in einer Risikomatrix, wie sie auch in der ISO 31000 visualisiert ist. Risiken werden darin in Klassen wie „niedrig“, „mittel“, „hoch“ oder „kritisch“ eingeordnet.
Ergänzende Aspekte in der Praxis:
- Kumulation von Risiken (z. B. mehrere kleine IT-Ausfälle führen zu einem kritischen Gesamtrisiko).
- Korrelationen (ein Lieferantenausfall zieht Produktions- und Finanzrisiken nach sich).
- Rest- vs. Bruttorisiko: Bewertung vor und nach Maßnahmen.
Risikosteuerung / Risikobehandlung
Optionen im Umgang mit Risiken sind:
- Vermeiden (Aktivitäten einstellen, die Risiko verursachen)
- Vermindern (Kontrollmechanismen, Notfallpläne)
- Übertragen (z. B. Versicherungen, Outsourcing)
- Akzeptieren (bewusst tragen, wenn Maßnahmen unverhältnismäßig teuer wären)
Hier ist entscheidend, dass die Maßnahmen dokumentiert und überprüft werden, da sie sonst im Tagesgeschäft an Wirkung verlieren.
Monitoring und Kommunikation
Risikomanagement ist kein einmaliges Projekt, sondern ein kontinuierlicher Prozess. Regelmäßige Reviews, interne Audits, Reports an die Geschäftsleitung und offene Kommunikation mit Stakeholdern sind notwendig, um die Wirksamkeit sicherzustellen.
Zwei Vertiefungen schließen an den Risikomanagementprozess an. Wie sich einzelne Risikobewertungen über Ressourcen, Prozesse und Standorte zu einem Unternehmensrisiko verdichten lassen, zeigt der Beitrag zur Risikoaggregation. Für Betreiber kritischer Anlagen ist die Risikoanalyse zugleich die Grundlage des Resilienzplans nach § 13 KRITIS-Dachgesetz.
Governance-Struktur
Vom Three Lines of Defense zum Three Lines Model
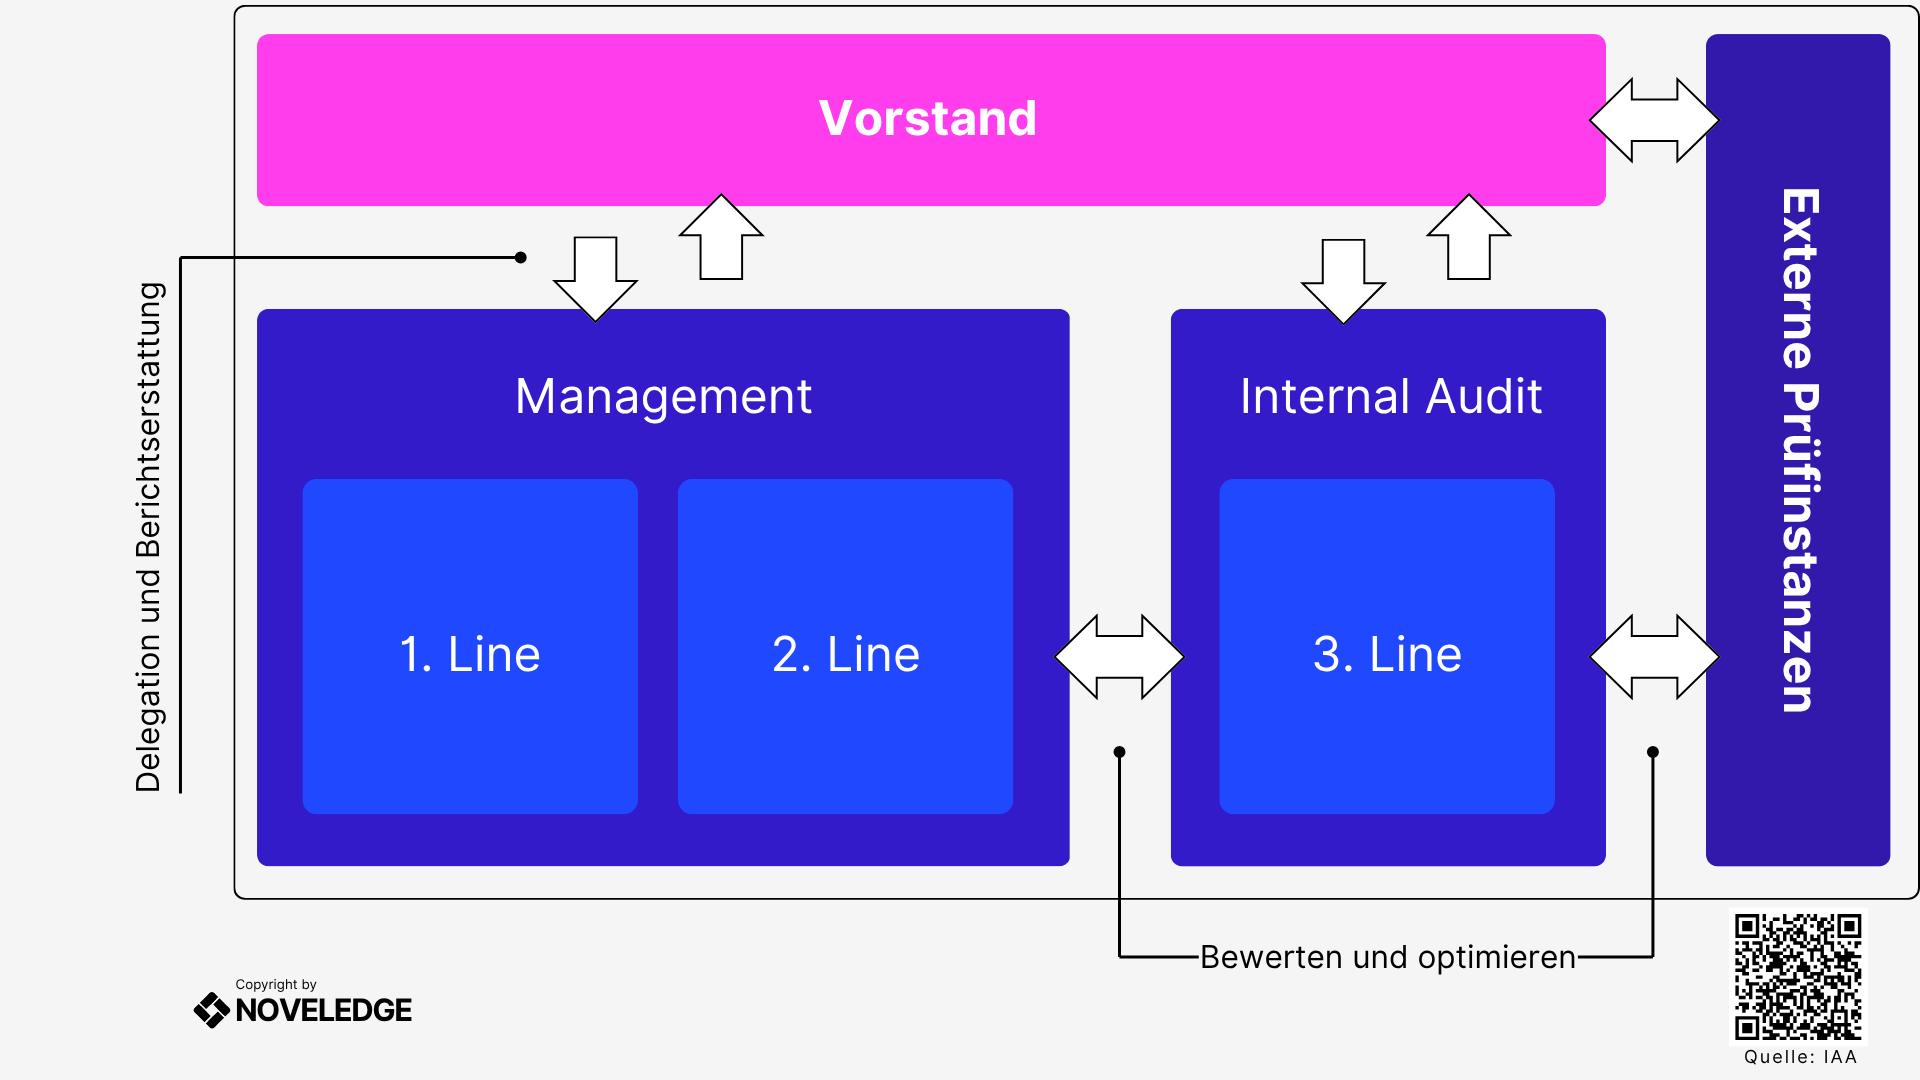
Das Modell der drei Linien, entwickelt und empfohlen durch das Institute of Internal Auditors (IIA), schafft eine klare Aufgabenverteilung[3]:
- First Line (Management/operative Einheiten):
- Verantwortlich für die direkte Risikoidentifizierung und -steuerung im Tagesgeschäft.
- Beispiele: Produktion prüft Sicherheitsstandards, IT-Abteilung setzt Firewalls, HR achtet auf Compliance in Personalprozessen.
- Second Line (Risikomanagement & Compliance-Funktion):
- Entwickelt Methoden, Policies und Kontrollmechanismen.
- Unterstützt das operative Management mit Werkzeugen (z. B. Risikokataloge, Reporting-Systeme).
- Stellt sicher, dass Risiken transparent erfasst und nach einheitlichen Kriterien bewertet werden.
- Third Line (Interne Revision):
- Prüft unabhängig, ob die ersten beiden Linien ihre Aufgaben korrekt erfüllen.
- Berichtspflicht direkt an den Vorstand oder Aufsichtsrat.
- Externe Prüfungsinstanz (z. B. Wirtschaftsprüfer, Aufsichtsbehörden):
- Kontrolliert zusätzlich, ob Gesetze, Normen und externe Vorgaben eingehalten werden.
- Kontrolliert zusätzlich, ob Gesetze, Normen und externe Vorgaben eingehalten werden.
- Vorstand / Geschäftsleitung:
- Trägt die Gesamteverantwortung für das Risikomanagementsystem.
- Muss sich auf die Ergebnisse aller drei Linien verlassen können.
Vorteil: Dieses Modell schafft Transparenz und Nachvollziehbarkeit, reduziert Verantwortungsdiffusion und erlaubt es der Unternehmensleitung, einen Gesamtüberblick über die Risikolage zu gewinnen.
Risikomanagement ist ein strukturierter, klar definierter Prozess, der nur dann funktioniert, wenn er:
- vom Kontext her richtig verankert wird,
- Risiken umfassend identifiziert (auch jenseits statischer Kataloge),
- realistisch bewertet (inkl. Abhängigkeiten und Korrelationen),
- systematisch gesteuert und
- in eine klare Governance-Struktur eingebettet ist.
Das Modell der Three Lines of Defense sorgt dabei für Verantwortungs- und Kontrollklarheit, sodass Risikomanagement nicht zur Pflichtübung verkommt, sondern zu einem wirksamen Instrument der Unternehmenssicherheit und Resilienz.
Was sich gegenüber dem alten Modell geändert hat
Die Darstellung oben ist die vertraute: drei Linien, die nacheinander greifen. Das Institute of Internal Auditors hat dieses Bild 2020 überarbeitet und 2026 erneut aktualisiert. Die Rollen sind im Kern gleich geblieben, der Rahmen um sie herum hat sich verschoben.
| Three Lines of Defense (2013) | Three Lines Model (2020, aktualisiert 2026) |
|---|---|
| Bild der Verteidigung: Linien halten Risiken auf | Bild des Zusammenwirkens: Rollen erzeugen gemeinsam verlässliche Information |
| feste Zuordnung von Aufgaben zu Linien | Prinzipien, die jede Organisation auf ihre eigene Struktur anwendet |
| Schwerpunkt auf Abgrenzung der Linien | Schwerpunkt auf Abstimmung und Zusammenarbeit über die Linien hinweg |
| Aufsichtsorgan bleibt im Hintergrund | Aufsichtsorgan setzt Zweck und Risikoappetit und erwartet ausgewogene Information |
| Beratung ist nicht vorgesehen | Beratung ergänzt die Prüfung ausdrücklich als eigene Leistung |
Die Fassung von 2026 nennt fünf Prinzipien: Das Aufsichtsorgan setzt Zweck und Risikoappetit. Wirksame Aufsicht braucht verlässliche, ausgewogene Information zu Leistung, Risiken und Kontrollen. Vorstand und Management verteilen die Rollen klar. Mehrere voneinander unabhängige Informationsquellen stärken das Vertrauen. Und Beratung ergänzt die Prüfung um Einblick und Perspektive.[3]
Der praktische Vorteil
Der Unterschied ist nicht akademisch. Wer in Verteidigungslinien denkt, bekommt Abgrenzung: Jede Linie erklärt, wofür sie nicht zuständig ist, und dieselbe Frage wird an drei Stellen getrennt beantwortet. Wer in Rollen denkt, bekommt ein abgestimmtes Bild – und das Aufsichtsorgan eine Auskunft, auf die es Entscheidungen stützen kann.
Das IIA nennt vier Wirkungen, wenn die drei Linien zusammenspielen: Governance und Verantwortlichkeit werden stärker, Entscheidungen und Leistung besser, die Widerstandsfähigkeit der Organisation wächst, und es entsteht Vertrauen, das dauerhaft Wert schafft.
Für die Praxis heißt das vor allem dreierlei: die zweite Linie unterstützt und hinterfragt, statt zu kontrollieren; die interne Revision behält ihre Unabhängigkeit, ohne sich zu isolieren; und der Bericht an das Aufsichtsorgan ist keine Pflichtübung, sondern die Grundlage für dessen Entscheidungen. Der ältere Begriff „Three Lines of Defense“ ist in Ausschreibungen und Stellenbeschreibungen weiter gebräuchlich – gemeint ist heute in aller Regel das Three Lines Model.
Quellen
Die Angaben in diesem Beitrag stützen sich auf die folgenden Quellen. Aus kostenpflichtigen Normen wird nicht wörtlich zitiert; ihre Inhalte sind sinngemäß wiedergegeben.
- The Institute of Internal Auditors: Assurance and Advice in Support of Effective Governance. Three Lines Model – Statement of Position, 2026. Diese Fassung ersetzt das Positionspapier „The IIA’s Three Lines Model“ von 2020, das seinerseits das Modell „Three Lines of Defense“ von 2013 abgeloest hat. Frei verfuegbar beim IIA. ↑ ↑
- Hopkin, P. (2018). Fundamentals of Risk Management. Kogan Page. ↑
- Power, M. (2009). The Risk Management of Nothing. Accounting, Organizations and Society, 34(6-7), 849–855. ↑