Inhaltsverzeichnis
Die Schutzziele der Informationssicherheit
Die vier Auswirkungsebenen eines Risikos
Von den Schutzzielen zur Entscheidung: die Schutzbedarfsfeststellung
Das ISMS: Sicherheit als Managementsystem
Das PDCA-Modell: Sicherheit ist ein Zustand, der aufrechterhalten werden muss
Wo Informationssicherheit und Business Continuity sich treffen
In kaum einem Fachgebiet werden Begriffe so bereitwillig vermischt wie hier. Informationssicherheit, IT-Sicherheit, Datensicherheit, Datenschutz, Cybersicherheit – im Alltag stehen sie oft füreinander. In einem Audit, einem Vertrag oder einem Schadensfall tun sie das nicht.
Dieser Beitrag sortiert die Begriffe, erklärt die drei Schutzziele und zeigt, wie aus ihnen eine belastbare Entscheidung wird – und wo Informationssicherheit auf Business Continuity trifft.
Die Begriffe, sauber getrennt
- Informationssicherheit ist der Oberbegriff und umfasst die Schutzziele Vertraulichkeit, Integrität, Verfügbarkeit aller Informationswerte – unabhängig davon, ob sie digital, auf Papier oder im Kopf eines Mitarbeiters vorliegen.[1]
- IT-Sicherheit ist der auf informationstechnische Systeme beschränkte Teil davon. Der Aktenschrank fällt nicht darunter, der Dateiserver schon.
- Datensicherheit ist ein technischer Teilbereich der Informationssicherheit und schützt Daten unabhängig von einem Personenbezug.[1]
- Datenschutz bezieht sich ausschließlich auf personenbezogene Daten nach der DSGVO[2] und ist in Artikel 4 und Artikel 5 rechtlich definiert.
- Cybersicherheit erweitert die IT-Sicherheit um den gesamten Cyber-Raum einschließlich vernetzter Systeme und Angriffsszenarien, wie sie das BSI-Gesetz in seinen Begriffsbestimmungen fasst[3].
Der praktische Nutzen dieser Trennung: Wer „Datenschutz“ sagt und Informationssicherheit meint, holt sich die falsche Zuständigkeit ins Haus. Ein Datenschutzbeauftragter ist nicht für die Verfügbarkeit des ERP-Systems zuständig, und ein Informationssicherheitsbeauftragter nicht für die Rechtmäßigkeit einer Einwilligung.
Die Schutzziele der Informationssicherheit
Vertraulichkeit
Informationen sind nur denen zugänglich, die sie haben dürfen. Verletzt wird sie durch unbefugten Zugriff – von außen durch einen Angriff, von innen durch zu weit gefasste Berechtigungen, und häufiger als gedacht durch schlichte Fehladressierung.
Integrität
Informationen sind vollständig und unverändert. Dieses Schutzziel wird am häufigsten unterschätzt. Ein Angreifer, der Daten stiehlt, richtet Schaden an. Ein Angreifer, der Daten verändert und niemand merkt es, richtet mehr Schaden an – weil auf falschen Daten weitergearbeitet wird.
Verfügbarkeit
Informationen und Systeme sind nutzbar, wenn sie gebraucht werden. Hier berührt sich Informationssicherheit unmittelbar mit dem Business Continuity Management – dazu unten mehr.
Warum oft von vier oder mehr Zielen die Rede ist
Neben den drei Kernzielen werden je nach Kontext weitere genannt: Authentizität (die Quelle ist die, die sie zu sein vorgibt), Nichtabstreitbarkeit (eine Handlung lässt sich nachweisen) und Verbindlichkeit.
Diese lassen sich meist auf Integrität und Vertraulichkeit zurückführen, sind in bestimmten Bereichen aber eigenständig zu betrachten – etwa bei elektronischen Signaturen, im Zahlungsverkehr oder bei Protokolldaten, die vor Gericht Bestand haben sollen.
Wo Risiken entstehen
Risiken entstehen nicht zufällig. Sie entstehen dort, wo Bedrohungen auf Schwachstellen und strukturelle Defizite treffen. Eine Schwachstelle ist meist technisch – ein ungepatchtes System, eine offene Schnittstelle, ein fehlender Prüfmechanismus. Ein strukturelles Defizit ist organisatorisch – eine fehlende Notfallplanung, ein unklares Berechtigungskonzept, eine Zuständigkeit, die niemand hat.
Zwischen diesem Kern und der Organisation liegen zwei Ringe: technische und organisatorische Maßnahmen – in der Praxis und im Datenschutzrecht als TOM abgekürzt – zusammen mit der Compliance, also den verbindlichen Vorgaben, an denen sich die Maßnahmen ausrichten. Je dichter diese Ringe, desto weniger von dem, was im Kern entsteht, kommt oben bei der Organisation an.
Das ist auch die Stelle, an der Governance wirkt. Organisatorische Vorgaben – Richtlinien, Rollen, Freigabewege, Schulung – sind kein Papierwerk neben der Technik. Sie sind der Ring, der die strukturellen Defizite kleinhält. Wer nur technisch absichert, lässt die innere Hälfte offen und wundert sich später, warum ein sauber gepatchtes System durch einen Prozessfehler ausfällt.
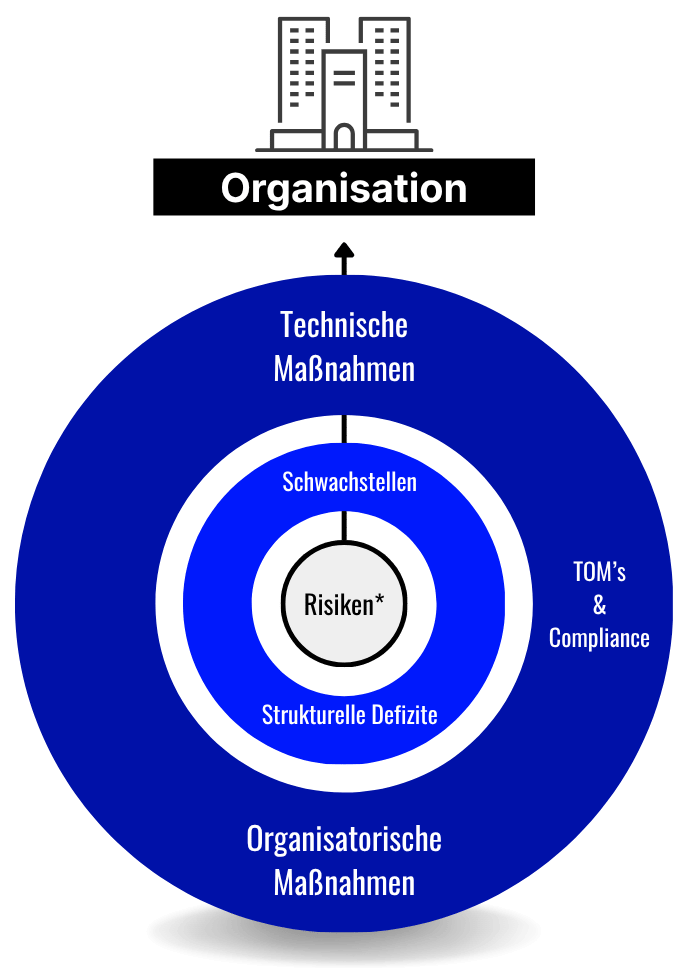
Der Weg eines Risikos bis zur Organisation. Risiken sind hier potenzielle Gefahren und Bedrohungen. Sie werden erst dann zum Schaden für die Organisation, wenn sie den Ring aus Schwachstellen und strukturellen Defiziten und anschließend den Ring aus technischen und organisatorischen Maßnahmen (TOM) und Compliance passieren. Darstellung: NOVELEDGE.
Im Kern dieser Ringe stehen die Risiken. Risiko beschreibt dabei die Unsicherheit in Bezug auf Ziele – die Bandbreite dessen, wie weit das Ergebnis von dem abweichen kann, was erreicht werden soll. Was das genau bedeutet, wie sich diese Bandbreite bewerten und steuern lässt und warum auch die positive Richtung dazugehört, steht im Beitrag zum Risikomanagement.
Die vier Auswirkungsebenen eines Risikos
Ein Risiko wird erst greifbar, wenn man fragt, worauf es sich auswirkt. Dieselbe Ursache – etwa ein unbemerkter Zugriff – trifft je nach Schutzziel eine andere Ebene und verlangt andere Maßnahmen. Deshalb lohnt es, jede Ebene einzeln durchzugehen: Was ist das Problem, woher kommt es, was hilft dagegen.
Die vier Ebenen im Überblick: Der Foliensatz zeigt jede einzeln mit Problem, Ursachen und Maßnahmen. Zum Durchklicken – die ausführliche Erklärung steht darunter im Text.
Foliensatz „Informationsrisiko“ von NOVELEDGE.
Verfügbarkeit – „Es funktioniert, wenn ich es brauche.“
Problem: Anlagen und Systeme geraten in einen Zustand, in dem sie nicht vorhanden sind, nicht erreichbar sind oder bei Bedarf nicht im vorgesehenen Umfang genutzt werden können.
Ursachen: technische Schwachstellen wie Softwarefehler, strukturelle Defizite wie eine fehlende Notfallplanung, externe Ereignisse wie ein Stromausfall.
Maßnahmen: Redundanzen, Hochverfügbarkeit, Monitoring, Notfallpläne aus dem Business Continuity Management.
Integrität – „Die Daten sind so, wie sie sein sollen.“
Problem: Unzulässige oder unbemerkte Veränderungen an Daten, Systemen oder Prozessen.
Ursachen: fehlende Prüfmechanismen und ungeschützte Schnittstellen als Schwachstellen; unklare Prozesse, fehlende Kontrolle oder ein fehlendes Vier-Augen-Prinzip als strukturelle Defizite; Manipulation, unbefugter Zugriff und technische Fehler als Bedrohungen.
Maßnahmen: Kryptografie wie Hashing und Signaturen, Zugriffskontrollen, Protokollierung und Monitoring, Backups.
Vertraulichkeit – „Vertraulichkeit schützt vor unbefugtem Zugriff.“
Problem: Unbefugte Einsicht in Informationen durch nicht autorisierte Personen.
Ursachen: unzureichende Zugriffskontrollen und unverschlüsselte Daten als Schwachstellen; fehlende Berechtigungskonzepte und unklare Zuständigkeiten als strukturelle Defizite; Datendiebstahl, Phishing, Innentäter und Spionage als Bedrohungen.
Maßnahmen: Zugriffskontrollen und Rollenmodelle, Verschlüsselung im Ruhezustand und bei der Übertragung, Netzwerksegmentierung, Sensibilisierung der Beschäftigten.
Authentizität – „Authentizität schafft Vertrauen in Identitäten.“
Authentizität ist die erweiterte Auswirkungsebene. Sie steht nicht in jeder Aufzählung der Schutzziele, entscheidet in der Praxis aber oft darüber, ob die anderen drei überhaupt tragen.
Problem: Identitäten, Kommunikationspartner oder Systeme sind nicht die, für die sie sich ausgeben.
Ursachen: fehlende Authentifizierungsmechanismen und schwache Identitätsprüfung als Schwachstellen; unklare Identitätsprozesse und fehlende Schulung als strukturelle Defizite; Phishing, Social Engineering und Man-in-the-Middle-Angriffe als Bedrohungen.
Maßnahmen: Multi-Faktor-Authentifizierung (MFA), Zertifikate und digitale Signaturen, Identity- und Access-Management (IAM), Sensibilisierung.
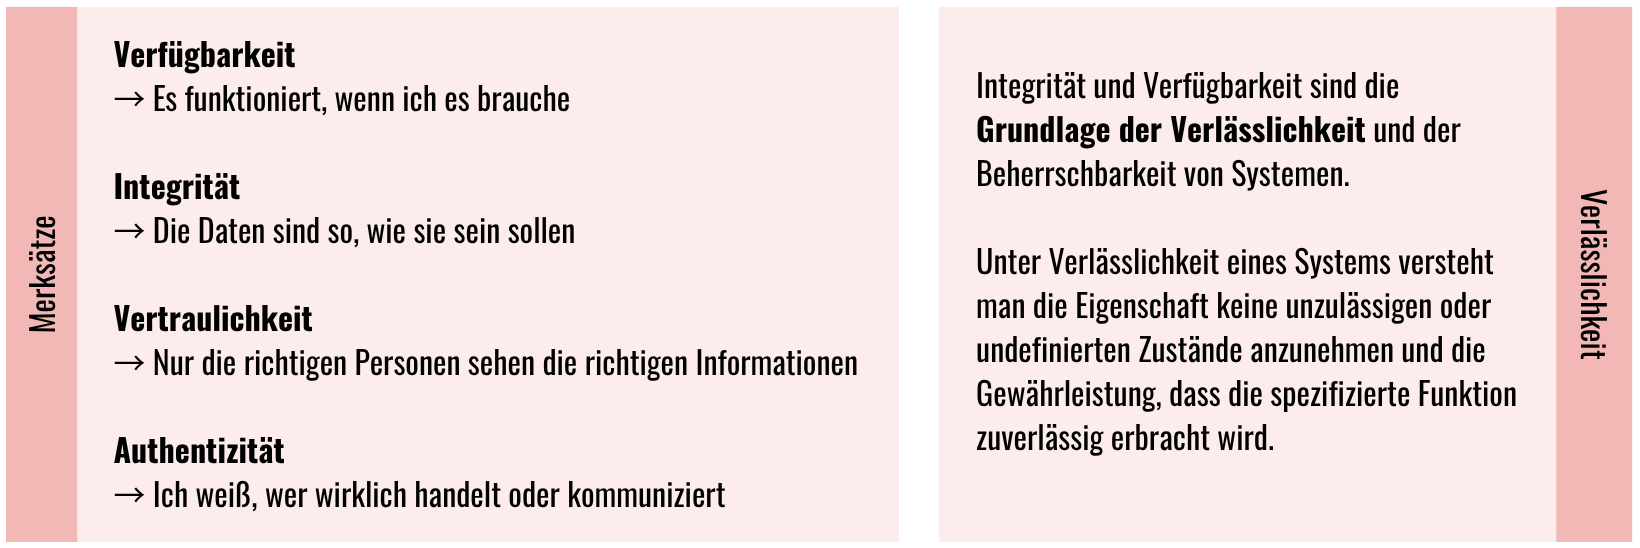
Vier Merksätze
Sicherheit zeigt sich in vier Fragen: verfügbar, korrekt, geschützt und vertrauenswürdig.
Von den Schutzzielen zur Entscheidung: die Schutzbedarfsfeststellung
Schutzziele allein sagen nicht, was zu tun ist. Die Brücke zur Entscheidung ist die Schutzbedarfsfeststellung, oft nach den Anfangsbuchstaben der englischen Schutzziele als CIA-Klassifizierung bezeichnet.
Dabei wird für jedes Informationsobjekt einzeln bewertet, wie schwer ein Schaden wäre, wenn Vertraulichkeit, Integrität oder Verfügbarkeit verletzt würden. Üblich sind drei Stufen: normal, hoch, sehr hoch.
Zwei Punkte entscheiden über die Qualität des Ergebnisses:
- Getrennt bewerten. Ein Objekt kann bei der Vertraulichkeit sehr hoch und bei der Verfügbarkeit normal liegen. Eine Personalakte ist ein gutes Beispiel: hochvertraulich, aber wenn sie einen Tag nicht erreichbar ist, passiert wenig. Beim Produktionsleitsystem ist es umgekehrt.
- Die Fachbereiche bewerten, nicht die IT. Die IT kennt die Systeme, aber nicht den Schaden. Was der Ausfall einer Anwendung für das Geschäft bedeutet, wissen nur die, die damit arbeiten.
Erst aus dem Schutzbedarf ergibt sich, welche Maßnahmen angemessen sind. Ohne ihn wird entweder überall gleich viel geschützt – was teuer ist – oder nach Bauchgefühl, was lückenhaft ist.
Das ISMS: Sicherheit als Managementsystem
Einzelmaßnahmen verfallen. Ein Informationssicherheits-Managementsystem (ISMS) ist der organisatorische Rahmen, der dafür sorgt, dass Sicherheit nicht vom Engagement Einzelner abhängt. Es umfasst im Kern:
- eine Leitlinie, die von der Leitung getragen wird
- klare Rollen und Verantwortlichkeiten
- eine wiederkehrende Risikoanalyse
- abgeleitete und priorisierte Maßnahmen
- Wirksamkeitsprüfung und Verbesserung
Der letzte Punkt trennt ein funktionierendes ISMS von einem Ordner im Regal. Maßnahmen, deren Wirksamkeit nie geprüft wird, sind Absichtserklärungen.
Das PDCA-Modell: Sicherheit ist ein Zustand, der aufrechterhalten werden muss
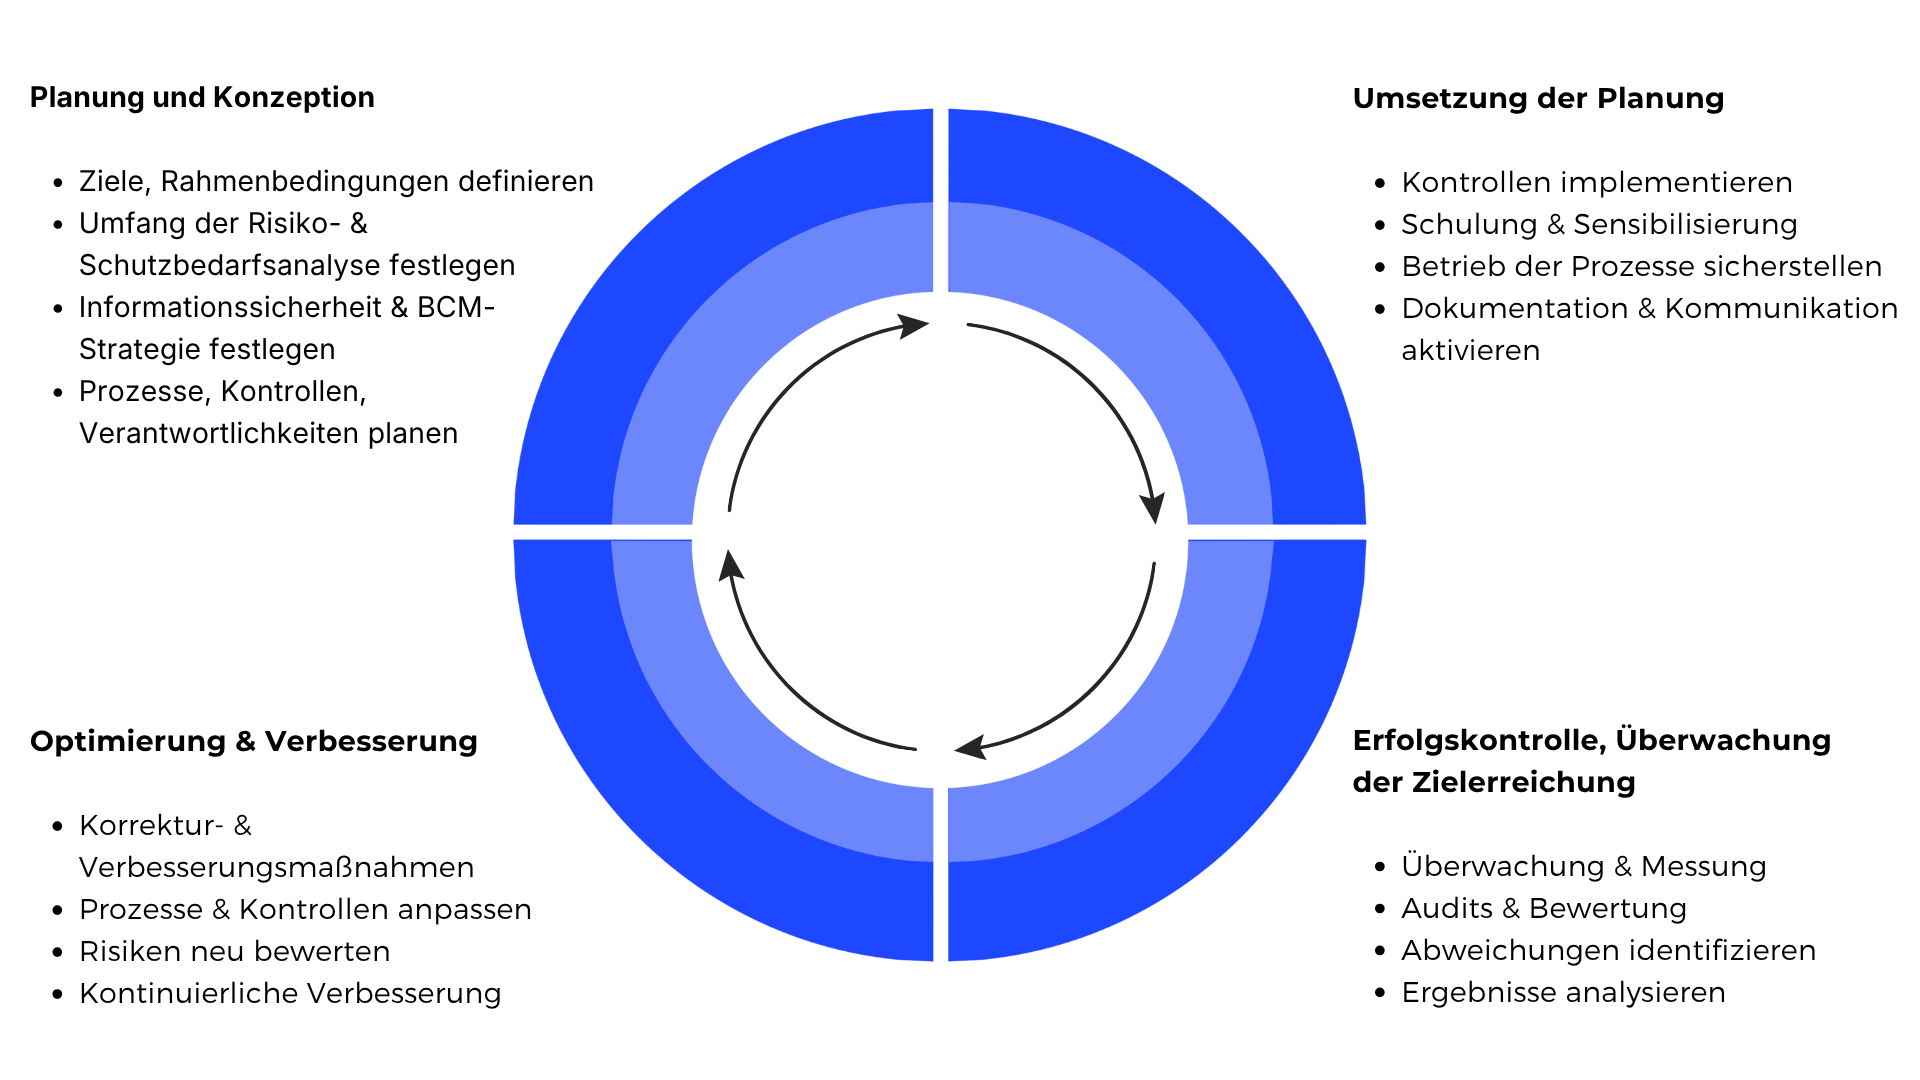
Warum ein Managementsystem und nicht eine Liste von Maßnahmen? Weil Sicherheit kein erreichbarer Endzustand ist. Sie ist ein Zustand, der aufrechterhalten werden muss – und genau dafür steht das PDCA-Modell aus Plan, Do, Check und Act. Es ist das Grundprinzip hinter den Qualitäts- und Sicherheitsstandards: ISO/IEC 27001, ISO 22301[4] und der BSI-Standard 200-1[5] arbeiten alle damit.
Plan – Planung und Konzeption
- Ziele und Rahmenbedingungen definieren
- Umfang der Risiko- und Schutzbedarfsanalyse festlegen
- Informationssicherheits- und BCM-Strategie festlegen
- Prozesse, Kontrollen und Verantwortlichkeiten planen
Do – Umsetzung der Planung
- Kontrollen implementieren
- Schulung und Sensibilisierung
- Betrieb der Prozesse sicherstellen
- Dokumentation und Kommunikation aktivieren
Check – Erfolgskontrolle und Überwachung der Zielerreichung
- Überwachung und Messung
- Audits und Bewertung
- Abweichungen identifizieren
- Ergebnisse analysieren
Act – Optimierung und Verbesserung
- Korrektur- und Verbesserungsmaßnahmen
- Prozesse und Kontrollen anpassen
- Risiken neu bewerten
- Kontinuierliche Verbesserung
Der Kreis schließt sich nicht einmalig, sondern immer wieder. Ein ISMS, das einmal aufgebaut und dann liegen gelassen wird, ist nach zwei Jahren ein Aktenordner. Erst die Wiederholung macht aus dem Modell ein Managementsystem.
Zwei etablierte Wege
IT-Grundschutz des BSI
Der IT-Grundschutz[5] liefert mit den BSI-Standards der Reihe 200 eine Methodik und mit dem IT-Grundschutz-Kompendium einen umfangreichen Katalog konkreter Anforderungen. Stärke: sehr konkret, in deutscher Sprache, kostenfrei verfügbar, im öffentlichen Sektor und bei KRITIS[6] etabliert.
Aktuelle Entwicklung: Das BSI arbeitet an IT-Grundschutz++, einer grundlegenden Überarbeitung. Kern ist eine deutliche Konsolidierung der Anforderungen, eine stärkere Priorisierung statt vollständiger Umsetzung aller Bausteine, ein erweitertes Rollenmodell und ein maschinenlesbares Format. Zu den verbindlichen Übergangs- und Zertifizierungsfristen gehen die veröffentlichten Angaben auseinander; maßgeblich sind die Veröffentlichungen des BSI selbst.
ISO/IEC 27001
Der internationale Standard für ISMS. Stärke: international anerkannt, in Ausschreibungen und Lieferantenbewertungen gefragt, schlanker im Aufbau. Er beschreibt, was ein Managementsystem leisten muss, und lässt mehr Freiheit beim Wie.
Für die Auswahl gilt eine einfache Faustregel: Wer international liefert oder zertifiziert ausschreiben will, kommt an ISO/IEC 27001[6] kaum vorbei. Wer im deutschen öffentlichen Umfeld oder im KRITIS-Bereich unterwegs ist, fährt mit dem IT-Grundschutz oft schneller zu konkreten Ergebnissen. Eine Kombination ist möglich und verbreitet.
Wo Informationssicherheit und Business Continuity sich treffen
Die Verfügbarkeit ist das Schutzziel, an dem beide Disziplinen arbeiten – von verschiedenen Seiten.
Die Informationssicherheit fragt: Wie verhindere ich, dass ein System ausfällt oder manipuliert wird? Das Business Continuity Management fragt: Was tue ich, wenn es trotzdem passiert?
Beide brauchen dieselbe Vorarbeit. Die Schutzbedarfsfeststellung liefert die Einschätzung, wie schlimm ein Ausfall wäre. Die Business Impact Analyse liefert zusätzlich die zeitliche Dimension: ab wann wird es kritisch, welche Wiederanlaufzeit ist zu erreichen, welche Prozesse haben Vorrang.
In der Praxis werden beide Erhebungen häufig getrennt durchgeführt – von unterschiedlichen Abteilungen, mit unterschiedlichen Fragebögen, bei denselben Fachbereichen. Das kostet doppelt Zeit und liefert am Ende zwei Bewertungen desselben Sachverhalts, die nicht zusammenpassen. Eine gemeinsame Erhebung ist der größere Gewinn als jede einzelne Methodenverfeinerung.
Aus der Kür wird Pflicht
Lange war ein ISMS eine unternehmerische Entscheidung. Das hat sich geändert. Das NIS2-Umsetzungsgesetz[6] verlangt von betroffenen Einrichtungen ausdrücklich Risikoanalyse, Sicherheitskonzepte, Zugriffskontrolle, Kryptografie und die Aufrechterhaltung des Betriebs – und nimmt die Geschäftsleitung persönlich in die Pflicht.
Wer betroffen ist, welche Fristen gelten und wofür die Leitung haftet, haben wir im Beitrag NIS2 in Deutschland im Einzelnen dargestellt. Für Betreiber kritischer Anlagen kommt das KRITIS-Dachgesetz hinzu.
Bedeutung für die Organisation
Organisationen müssen nicht alle Angriffe verhindern, aber sie müssen sie beherrschen können. Fünf Sätze, auf die sich das Ganze eindampfen lässt:
- Sicherheit ist ein Zusammenspiel mehrerer Disziplinen. Informationssicherheit, Cybersicherheit, Datensicherheit und Datenschutz wirken nur gemeinsam.
- Die größten Risiken entstehen durch einfache Einstiegspunkte. Identitäten, Schwachstellen und Täuschung stehen im Fokus aktueller Angriffe – nicht die exotische Technik.
- Wirksamkeit entsteht in der Umsetzung. Technische und organisatorische Maßnahmen entscheiden, nicht Konzepte allein.
- Steuerung erfordert Transparenz. Kennzahlen und Lagebilder machen das Sicherheitsniveau sichtbar und damit steuerbar.
- Ziel ist Resilienz, nicht absolute Sicherheit. Entscheidend ist die Fähigkeit zur Reaktion und Wiederherstellung.
Wie man anfängt
- Werte erfassen. Welche Informationen und Systeme gibt es überhaupt? Ohne diese Liste ist jede weitere Arbeit Schätzung.
- Schutzbedarf feststellen, getrennt nach Vertraulichkeit, Integrität und Verfügbarkeit, bewertet von den Fachbereichen.
- Mit den kritischen Objekten beginnen. Vollständigkeit ist ein Fernziel; Wirksamkeit beginnt oben.
- Rollen klären. Wer ist Informationssicherheitsbeauftragter, wer ist Eigentümer welcher Werte, wer entscheidet über Restrisiken?
- Einen Rahmen wählen – IT-Grundschutz oder ISO/IEC 27001 – und nicht beide halb.
- Mit der Business Impact Analyse verzahnen, bevor beide Erhebungen getrennt anlaufen.
Unterstützung durch NOVELEDGE
Für die Schutzbedarfsfeststellung bieten wir die CIA-Klassifizierung as a Service an, für die gemeinsame Erhebung von Schutzbedarf und Wiederanlaufzeiten die CIA BIA as a Service. Eine Übersicht aller Vorlagen und Leistungen finden Sie im Shop, passende Formate im Bereich Weiterbildung.
Wie sich Informationssicherheit in das Gesamtbild aus Risikomanagement, Krisenmanagement und organisationaler Resilienz einfügt, zeigen die entsprechenden Beiträge.
Stand: September 2026. Die Weiterentwicklung des IT-Grundschutzes zu IT-Grundschutz++ läuft; verbindliche Fristen veröffentlicht das BSI. Dieser Beitrag ersetzt keine Rechts- oder Zertifizierungsberatung.
Quellen
Die Angaben in diesem Beitrag stützen sich auf die folgenden Quellen. Aus kostenpflichtigen Normen wird nicht wörtlich zitiert; ihre Inhalte sind sinngemäß wiedergegeben.
- ISO/IEC 27000 – Begriffe und Definitionen der Informationssicherheit, Abschnitt 3. ↑
- Verordnung (EU) 2016/679 zum Schutz natürlicher Personen bei der Verarbeitung personenbezogener Daten (Datenschutz-Grundverordnung, DSGVO). Frei verfügbar bei EUR-Lex. ↑
- Gesetz über das Bundesamt für Sicherheit in der Informationstechnik und über die Sicherheit in der Informationstechnik von Einrichtungen (BSIG). Frei verfügbar bei gesetze-im-internet.de. ↑
- DIN EN ISO 22301:2020-06 – Sicherheit und Resilienz – Business Continuity Management System – Anforderungen (ISO 22301:2019). Herausgeber: DIN Deutsches Institut für Normung e. V., Berlin. Kostenpflichtig über den Normenhandel. ↑
- Bundesamt für Sicherheit in der Informationstechnik: BSI-Standard 200-1 – Managementsysteme für Informationssicherheit (ISMS). Frei verfügbar beim BSI. ↑
- Richtlinie (EU) 2022/2555 zur Gewährleistung eines hohen gemeinsamen Cybersicherheitsniveaus in der Union (NIS-2-Richtlinie). Frei verfügbar bei EUR-Lex. ↑
Resilienz-Lagebericht – monatlich, kostenfrei
Aktuelle Ausgabe: Monatsbericht August 2026. Gesamtlage, die wichtigsten Lagen mit Angabe der Belastbarkeit, Sektor-Exposition und was jetzt zu prüfen ist – als PDF.