Inhaltsverzeichnis
Was seit dem 6. Dezember 2025 gilt
Warum es kein „NIS2-Gesetz" gibt – der Aufbau des Umsetzungsgesetzes
Sind Sie betroffen? Die Prüfung nach § 28 BSIG
Die Registrierungspflicht nach § 33 BSIG
Die Meldepflicht nach § 32 BSIG: 24 Stunden, 72 Stunden, ein Monat
Risikomanagement nach § 30 BSIG
Die Frist ist abgelaufen. Das NIS2-Umsetzungsgesetz gilt in Deutschland seit dem 6. Dezember 2025[1]. Die gesetzliche Pflicht zur Registrierung beim BSI endete am 6. März 2026. Das BSI hat die Durchsetzung bis zum 31. Juli 2026 ausgesetzt[2] – diese Duldung ist seit August 2026 beendet. Wer bis heute nicht registriert ist, befindet sich im Ordnungswidrigkeitenbereich.
Dieser Beitrag ordnet ein, wer betroffen ist, welche Pflichten konkret gelten, welche Fristen laufen und was Geschäftsleitungen persönlich zu verantworten haben.
Was seit dem 6. Dezember 2025 gilt
Die europäische NIS2-Richtlinie[3] wurde in Deutschland durch das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz in nationales Recht überführt. Kern der Umsetzung ist ein vollständig neu gefasstes BSI-Gesetz (BSIG[4]). Alle Paragraphenangaben in diesem Beitrag beziehen sich auf diese Fassung[5].
Der entscheidende Unterschied zur bisherigen KRITIS-Regulierung[6]: Der Anwendungsbereich ist um ein Vielfaches größer. Wo bisher einige hundert Betreiber kritischer Anlagen reguliert waren, geht es nun um eine fünfstellige Zahl von Einrichtungen. Schätzungen aus der Fachliteratur gehen von rund 30.000 betroffenen Unternehmen in Deutschland aus.
Viele davon wissen nichts davon. Denn anders als bei KRITIS gibt es keine Behördenmitteilung, die einem die Betroffenheit bescheinigt. Die Einschätzung, ob das Gesetz für Sie gilt, müssen Sie selbst vornehmen – und Sie haften für das Ergebnis.
Warum es kein „NIS2-Gesetz“ gibt – der Aufbau des Umsetzungsgesetzes
NIS-2 ist eine Richtlinie der Europäischen Union. Eine Richtlinie gilt nicht unmittelbar in den Mitgliedstaaten, sondern verpflichtet sie, das Ziel im eigenen Recht umzusetzen. Deutschland hat das mit dem NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) getan.
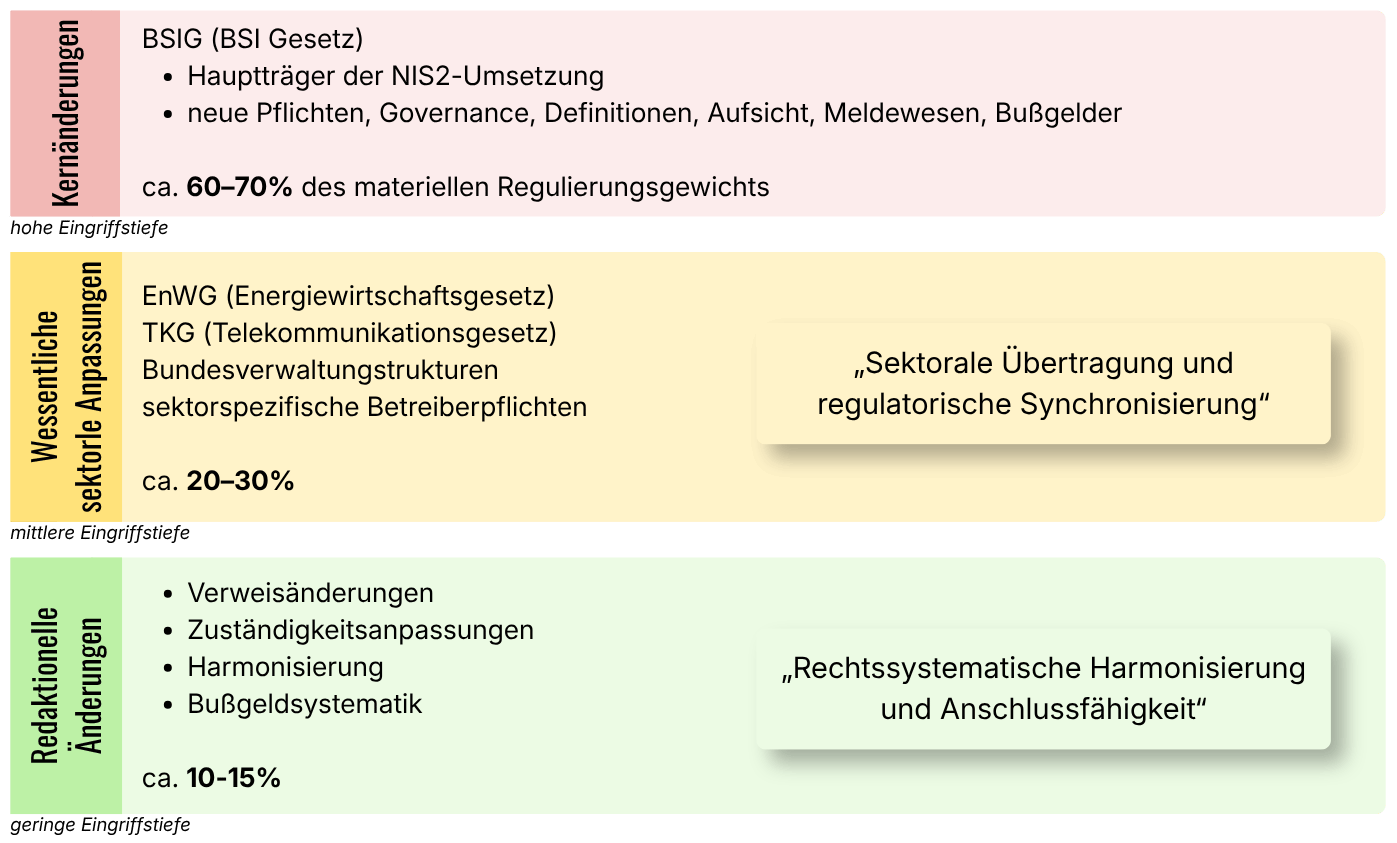
Wer dieses Gesetz sucht, findet es als zusammenhängenden Text nicht. Es ist ein Artikelgesetz, also ein Änderungsgesetz: Es schafft keine neue Einzelnorm, sondern ändert bestehende Gesetze an vielen Stellen gleichzeitig. Genau deshalb steht in Beratungsgesprächen so oft die Frage im Raum, „wo denn nun die NIS2-Pflichten stehen“. Sie stehen verteilt – und zwar sehr ungleich verteilt.
Was das praktisch bedeutet
Für die meisten Einrichtungen ist das BSIG der einzig relevante Text. Registrierung, Meldewesen, Risikomanagementmaßnahmen, Nachweise, Geschäftsleitungspflichten und Bußgelder stehen dort. Wer kein Energieversorger und kein Telekommunikationsanbieter ist, kann die übrigen Artikel des Umsetzungsgesetzes getrost liegen lassen.
Für regulierte Sektoren kommt eine zweite Ebene dazu. Ein Netzbetreiber findet seine Pflichten nicht allein im BSIG, sondern zusätzlich im EnWG, ein Telekommunikationsanbieter im TKG. Diese sektoralen Vorschriften sind keine Kopie des BSIG, sondern übertragen dessen Logik auf die bereits bestehende Fachaufsicht. Praktische Folge: zwei Aufsichtsstränge, die aufeinander abgestimmt sein wollen.
Die redaktionelle Ebene ist keine Formsache. Verweisänderungen klingen harmlos, sind aber der häufigste Grund für veraltete interne Dokumente. Wer in seiner Notfall- oder Meldedokumentation noch auf Paragraphen des alten BSIG verweist, zitiert unter Umständen eine Norm, die es in dieser Form nicht mehr gibt. Ein Abgleich der Verweise in Richtlinien, Verträgen und Meldeprozessen gehört deshalb zur Umsetzung dazu.
Sind Sie betroffen? Die Prüfung nach § 28 BSIG
Die Betroffenheit ergibt sich aus zwei Bedingungen, die beide erfüllt sein müssen: Ihr Unternehmen gehört zu einem der aufgeführten Sektoren, und es erreicht bestimmte Größenschwellen.
Schritt 1: Gehören Sie zu einem erfassten Sektor?
Das Gesetz unterscheidet zwei Anlagen. Anlage 1 umfasst die Sektoren mit besonders hoher Kritikalität:
- Energie – Strom, Fernwärme und Fernkälte, Kraftstoff und Heizöl, Gas einschließlich Wasserstoff
- Transport und Verkehr – Luft, Schiene, Schifffahrt, Straße
- Finanzwesen – Bankwesen und Finanzmarktinfrastrukturen
- Gesundheit – Gesundheitsdienstleister, Referenzlabore, pharmazeutische Produktion, Hersteller kritischer Medizinprodukte
- Wasser – Trinkwasserversorgung und Abwasserbeseitigung
- Digitale Infrastruktur – Internetknoten, DNS-Dienste, Cloud-Computing, Rechenzentren, Content Delivery Networks, Telekommunikation
- Weltraum – Betreiber bestimmter Bodeninfrastrukturen
Anlage 2 erfasst weitere Sektoren, deren Einrichtungen als wichtige Einrichtungen gelten:
- Post- und Kurierdienste
- Abfallbewirtschaftung
- Chemische Stoffe – Produktion, Herstellung und Handel
- Lebensmittel – Produktion, Verarbeitung und Vertrieb
- Verarbeitendes Gewerbe – Medizinprodukte, Datenverarbeitungsgeräte, elektrische Ausrüstungen, Maschinenbau, Kraftwagen, sonstiger Fahrzeugbau
- Anbieter digitaler Dienste – Online-Marktplätze, Suchmaschinen, soziale Netzwerke
- Forschung – Forschungseinrichtungen
Besonders das verarbeitende Gewerbe wird häufig übersehen. Ein Maschinenbauer mit 80 Beschäftigten ist keine kritische Infrastruktur im klassischen Sinn – nach dem neuen BSIG aber sehr wohl eine wichtige Einrichtung.
Schritt 2: Erreichen Sie die Größenschwellen?
Besonders wichtige Einrichtung nach § 28 Absatz 1 BSIG sind Sie, wenn einer dieser Fälle zutrifft:
- Sie betreiben eine kritische Anlage im Sinne des § 2 Nummer 22 BSIG
- Sie sind qualifizierter Vertrauensdiensteanbieter, TLD-Registry oder DNS-Diensteanbieter
- Sie sind Telekommunikationsanbieter mit mindestens 50 Beschäftigten oder mehr als 10 Mio. Euro Jahresumsatz und Jahresbilanzsumme
- Sie gehören zu einem Sektor der Anlage 1 und beschäftigen mindestens 250 Personen oder erzielen mehr als 50 Mio. Euro Jahresumsatz bei gleichzeitig mehr als 43 Mio. Euro Jahresbilanzsumme
Wichtige Einrichtung nach § 28 Absatz 2 BSIG sind Sie, wenn Sie zu einem Sektor der Anlage 1 oder Anlage 2 gehören und mindestens 50 Personen beschäftigen oder mehr als 10 Mio. Euro Jahresumsatz und Jahresbilanzsumme erreichen. Auch alle Vertrauensdiensteanbieter fallen hierunter.
Der Unterschied zwischen beiden Kategorien betrifft nicht die inhaltlichen Pflichten – die sind weitgehend identisch – sondern die Aufsichtsintensität und die Höhe der Bußgelder.
Die Registrierungspflicht nach § 33 BSIG
Betroffene Einrichtungen müssen sich beim BSI registrieren. Zu übermitteln sind unter anderem Name, Rechtsform, Kontaktdaten einer jederzeit erreichbaren Stelle, die genutzten IP-Adressbereiche, Sektor und Teilsektor sowie die EU-Staaten, in denen Dienste erbracht werden.
Warum die Frist eine Besonderheit hatte
Die gesetzliche Registrierungsfrist endete am 6. März 2026, drei Monate nach Inkrafttreten. Das BSI gewährte anschließend eine Duldungsfrist bis zum 31. Juli 2026.
Wichtig ist die rechtliche Einordnung: Das war keine Fristverlängerung. Die gesetzliche Pflicht galt durchgehend ab dem 6. März. Das BSI hat lediglich auf sofortige Durchsetzungsmaßnahmen verzichtet. Seit August 2026 überwacht das Amt die Einhaltung konsequenter.
Ein Verstoß gegen die Registrierungspflicht ist eine Ordnungswidrigkeit und kann mit einem Bußgeld von bis zu 500.000 Euro geahndet werden.
Änderungen der registrierten Angaben sind zu melden: planmäßige jährlich, sonstige unverzüglich, spätestens innerhalb von zwei Wochen.
Die Meldepflicht nach § 32 BSIG: 24 Stunden, 72 Stunden, ein Monat
Erhebliche Sicherheitsvorfälle sind dem BSI in einem dreistufigen Verfahren zu melden[7]. Als erheblich gilt ein Vorfall, der schwerwiegende Betriebsstörungen oder finanzielle Verluste verursacht hat oder verursachen kann – oder der andere Personen durch erhebliche materielle oder immaterielle Schäden beeinträchtigt hat oder beeinträchtigen kann.
Stufe 1 – Frühwarnung innerhalb von 24 Stunden
Unverzüglich, spätestens 24 Stunden nach Kenntniserlangung. Inhalt: Einstufung des Vorfalls, Meldegrund, Lageeinschätzung, vorläufige Beschreibung der Störung und ihrer Auswirkungen, vermutete Ursache, Verdacht auf böswillige Handlungen, Kontaktangaben.
Stufe 2 – Meldung innerhalb von 72 Stunden
Bestätigung und Aktualisierung aller Angaben der Erstmeldung, erste Ursachenanalyse, Angaben zu Strafverfolgung und Behördenzusammenarbeit, ergriffene Gegenmaßnahmen, Schweregrad, Kompromittierungsindikatoren.
Stufe 3 – Abschlussmeldung innerhalb eines Monats
Ausführliche Beschreibung des Vorfalls einschließlich Schweregrad, Angaben zur Bedrohungsart, getroffene und noch laufende Abhilfemaßnahmen, grenzüberschreitende Auswirkungen.
Der Leitgedanke lautet: Schnelligkeit vor Vollständigkeit. Die 24-Stunden-Meldung darf lückenhaft sein. Sie darf nur nicht ausbleiben.
Genau hier entscheidet sich, ob eine Organisation vorbereitet ist. Vierundzwanzig Stunden sind kurz, wenn erst geklärt werden muss, wer meldeberechtigt ist, welche Daten vorliegen und wer das Formular ausfüllt. Eine eingespielte Meldekette gehört deshalb in die Krisenorganisation und nicht in die Improvisation.
Risikomanagement nach § 30 BSIG
Betroffene Einrichtungen müssen geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen treffen. Der Maßnahmenkatalog ist im Gesetz angelegt und umfasst unter anderem Risikoanalyse und Sicherheitskonzepte, Bewältigung von Sicherheitsvorfällen, Aufrechterhaltung des Betriebs mit Backup-Management und Krisenmanagement, Sicherheit der Lieferkette, Zugriffskontrolle sowie Kryptografie und Verschlüsselung.
Die Formulierung „Aufrechterhaltung des Betriebs“ ist bemerkenswert. Sie verlangt genau das, was ein Business Continuity Management leistet. Und die Frage, welche Prozesse in welcher Zeit wieder laufen müssen, lässt sich ohne eine Business Impact Analyse nicht belastbar beantworten. NIS2 ist damit kein reines IT-Thema, sondern greift unmittelbar in die Organisationsresilienz ein.
Die Geschäftsleitung haftet persönlich – § 38 BSIG
Dieser Paragraph wird in der Praxis am häufigsten unterschätzt. Er verlangt drei Dinge von den Mitgliedern der Geschäftsleitung:
- Sie müssen die Risikomanagementmaßnahmen billigen
- Sie müssen deren Umsetzung überwachen
- Sie müssen regelmäßig an Schulungen teilnehmen, um Risiken und Maßnahmen beurteilen zu können
Verletzen sie diese Pflichten, kann die Einrichtung Ersatzansprüche geltend machen. Die Verantwortung ist damit nicht delegierbar. Sie können die Umsetzung an die IT übertragen – die Billigung, die Überwachung und Ihre eigene Qualifikation nicht.
Die Schulungspflicht ist keine Formalie. Sie ist im Streitfall der Nachweis dafür, dass die Geschäftsleitung überhaupt in der Lage war, die Maßnahmen zu beurteilen, die sie gebilligt hat.
Bußgeldrahmen
| Verstoß | Besonders wichtige Einrichtungen | Wichtige Einrichtungen |
|---|---|---|
| Fehlende Risikomanagementmaßnahmen (§ 30), Meldeverstöße (§ 32) | bis 10 Mio. Euro oder 2 % des weltweiten Jahresumsatzes | bis 7 Mio. Euro oder 1,4 % des weltweiten Jahresumsatzes |
| Registrierungsverstöße (§§ 33, 34), Verweigerung angeordneter Maßnahmen | bis 500.000 Euro | |
| Unvollständige Nachweise, Auskunftsverweigerung, fehlende Erreichbarkeit | bis 100.000 Euro | |
Maßgeblich ist jeweils der höhere Betrag. Bei umsatzstarken Unternehmen greift also regelmäßig der Prozentsatz.
Was jetzt zu tun ist
Wenn Sie den Stand Ihrer Umsetzung nicht sicher benennen können, arbeiten Sie diese Reihenfolge ab:
- Betroffenheit feststellen und dokumentieren. Sektor nach Anlage 1 oder 2, Beschäftigtenzahl, Umsatz, Bilanzsumme. Das Ergebnis gehört schriftlich in die Akte – auch ein begründetes Nein.
- Registrierung prüfen. Falls noch nicht erfolgt: unverzüglich nachholen. Die Duldungsfrist ist abgelaufen.
- Meldekette einrichten. Wer erkennt einen Vorfall, wer stuft ihn ein, wer meldet, wer vertritt diese Person? Einmal im Trockenen durchspielen.
- Risikomanagement gegen den Katalog des § 30 prüfen. Lücken benennen, priorisieren, mit Terminen hinterlegen.
- Business Continuity belastbar machen. Ohne Wiederanlaufzeiten aus einer Business Impact Analyse bleibt die Betriebsaufrechterhaltung eine Absichtserklärung.
- Geschäftsleitung schulen und den Nachweis führen. Teilnahme, Datum, Inhalt.
Unterstützung durch NOVELEDGE
Zur NIS2-Umsetzung und zu den Pflichten der Geschäftsleitung bieten wir Weiterbildungen an, die genau an diesen Punkten ansetzen – von der Betroffenheitsprüfung bis zur Meldekette. Eine Übersicht finden Sie im Bereich Weiterbildung.
Wenn Sie die Verbindung zwischen NIS2 und Ihrer Organisationsresilienz vertiefen möchten, sind die Beiträge zu Risikomanagement, KRITIS-Dachgesetz und Resilienz als Gesamtsystem die passende Fortsetzung.
Stand: September 2026. Dieser Beitrag ersetzt keine Rechtsberatung. Ob und in welchem Umfang das BSIG für Ihre Organisation gilt, ist im Einzelfall zu prüfen.
Quellen
Die Angaben in diesem Beitrag stützen sich auf die folgenden Quellen. Aus kostenpflichtigen Normen wird nicht wörtlich zitiert; ihre Inhalte sind sinngemäß wiedergegeben.
- Bundesregierung: Umsetzung der NIS-2-Richtlinie beschlossen – Inkrafttreten 6. Dezember 2025
- Kleeberg: NIS-2-Registrierung: BSI gewährt Nachfrist bis 31. Juli 2026
- Richtlinie (EU) 2022/2555 zur Gewährleistung eines hohen gemeinsamen Cybersicherheitsniveaus in der Union (NIS-2-Richtlinie). Frei verfügbar bei EUR-Lex. ↑
- Gesetz über das Bundesamt für Sicherheit in der Informationstechnik und über die Sicherheit in der Informationstechnik von Einrichtungen (BSIG). Frei verfügbar bei gesetze-im-internet.de. ↑
- BSIG in der Fassung des NIS2-Umsetzungsgesetzes, insbesondere §§ 28, 30, 32, 33, 38, 60, 65
- Dachgesetz zur Stärkung der physischen Resilienz kritischer Anlagen (KRITIS-Dachgesetz – KRITISDachG). Frei verfügbar bei gesetze-im-internet.de.
- BSI: NIS-2-Meldepflicht – Meldestufen und Fristen
Resilienz-Lagebericht – monatlich, kostenfrei
Aktuelle Ausgabe: Monatsbericht August 2026. Gesamtlage, die wichtigsten Lagen mit Angabe der Belastbarkeit, Sektor-Exposition und was jetzt zu prüfen ist – als PDF.