Inhaltsverzeichnis
Anlass
Warum ein KRITIS-Dachgesetz und warum jetzt?
Stand 2026
Was sich gegenüber dem Entwurf geändert hat
Einordnung
Begriffe, Geltungs- und Anwendungsbereich, Pflichten & Aufsicht
1. Rechtsordnung
2. Begriffsbestimmung
3. Geltungsbereich
4. Anwendungsbereich
5. Zuständigkeiten & Aufsicht
6. Betreiberpflichten (Registrierung, Risikoanalysen, Resilienzplan, Nachweise, Meldewesen, Geschäftsleiterpflichten, Berichte an die EU)
7. Sanktionen & Rechtsfolgen
8. Exkurs
9. Praxis-Checkliste
Resilienz-Sektoren
Die Sektoren im Vergleich
Wesentliche Unterschiede
Wo sich die Regelwerke unterscheiden
Harmonisierung
Die geplante gemeinsame Rechtsverordnung
Fazit
Ein dreiteiliger Regulierungsrahmen statt eines Paralleluniversums
Quellen
Belege und weiterführende Quellen
Anlass
Warum ein KRITIS-Dachgesetz[1] und warum jetzt?
Mit dem KRITIS-Dachgesetz setzt Deutschland die Richtlinie (EU) 2022/2557 („CER-Richtlinie“)[2] zur Resilienz kritischer Einrichtungen in nationales Recht um und schafft erstmals einen bundesgesetzlichen, sektorenübergreifenden Mindeststandard für den physischen Schutz kritischer Anlagen. Der Bundestag hat das Gesetz am 29. Januar 2026 beschlossen, der Bundesrat hat am 6. März 2026 zugestimmt; verkündet wurde es am 16. März 2026 im Bundesgesetzblatt[3], in Kraft ist es seit dem 17. März 2026. Es verfolgt das politische Zielbild: einheitliche Mindestanforderungen, gemeinsame Meldestelle mit dem BSI und enge Verzahnung mit dem Cybersicherheitsrecht (BSIG[4]/NIS-2[5]).
Die CER-Richtlinie verpflichtet die Mitgliedstaaten u. a. zu nationalen Risikoanalysen, Identifizierung kritischer Einrichtungen, Mindestpflichten der Betreiber sowie Aufsichts- und Meldearrangements; sie war bis 17. Oktober 2024 in nationales Recht umzusetzen – Deutschland hat diese Frist deutlich überschritten.
Stand 2026
Was sich gegenüber dem Entwurf geändert hat
Dieser Beitrag beschrieb ursprünglich den Regierungsentwurf. Inzwischen ist das KRITIS-Dachgesetz geltendes Recht. Drei Punkte sind für Betreiber entscheidend:
- In Kraft seit dem 17. März 2026. Ausgefertigt am 11. März 2026, verkündet am 16. März 2026 im Bundesgesetzblatt. Die Paragraphenzählung des Entwurfs ist dabei erhalten geblieben, alle §-Verweise in diesem Beitrag gelten unverändert.
- Der Stichtag 17. Juli 2026 für die Registrierung ist aus dem Gesetz gestrichen. Das KRITIS-Dachgesetz wurde durch Artikel 8 des Gesetzes vom 21. Juli 2026 geändert (BGBl. 2026 I Nr. 221). Der geltende § 8 nennt kein Kalenderdatum mehr: Absatz 1 knüpft an den Zeitpunkt an, ab dem eine Anlage als kritische Anlage gilt, Absatz 8 bindet die Ausgestaltung des Registrierungsverfahrens an das Inkrafttreten der Rechtsverordnung nach § 4 Absatz 3 und § 5 Absatz 1. Erst mit deren Verkündung beginnt die Frist von drei Monaten. Das BBK stellt ausdrücklich klar, dass derzeit keine Registrierungspflicht auf Grundlage des KRITIS-Dachgesetzes besteht, weil die Verordnung noch in Erarbeitung und Abstimmung ist[6].
- Der gesamte Zeitplan hängt damit an dieser Verordnung. Erst nach der Registrierung laufen die Fristen des Gesetzes an: Risikoanalyse nach neun Monaten, Resilienzmaßnahmen, Nachweise und Meldewesen nach zehn Monaten.
Was das praktisch bedeutet: Wer auf den 17. Juli 2026 hin geplant hatte, hat keine gesetzliche Frist versäumt – aber auch keine Planungssicherheit gewonnen, weil der Startpunkt jetzt von einer Verordnung ohne Termin abhängt. Der Vorteil liegt in der gewonnenen Vorbereitungszeit: Betroffenheitsprüfung, Kontaktstelle und Risikoanalyse lassen sich ohne Fristdruck aufsetzen, sodass mit der Verordnung nur noch die Registrierung selbst ansteht.
Der Weg vom Entwurf zum geltenden Gesetz
- 17. Oktober 2024 – Frist der CER-Richtlinie zur Umsetzung in nationales Recht; Deutschland überschreitet sie.
- 10. September 2025 – Das Bundeskabinett beschließt den Regierungsentwurf.
- 6. November 2025 – Erste Lesung im Bundestag.
- 29. Januar 2026 – Zweite und dritte Lesung; der Bundestag beschließt das Gesetz (Drucksachen 21/2510 und 21/3855).
- 6. März 2026 – Der Bundesrat stimmt zu.
- 11. März 2026 – Ausfertigung, Verkündung am 16. März 2026 im Bundesgesetzblatt.
- 17. März 2026 – Das Gesetz tritt in Kraft.
- 21. Juli 2026 – Änderung durch Artikel 8 des Gesetzes vom 21. Juli 2026 (BGBl. 2026 I Nr. 221): Der Kalendertermin für die Registrierung entfällt.
- noch offen – Die Rechtsverordnung zur Bestimmung kritischer Anlagen. Erst ihre Verkündung löst die Registrierungspflicht aus und setzt damit alle weiteren Fristen in Gang. Ein Referentenentwurf liegt seit Mai 2026 vor; Stand und Fristen fasst der Beitrag KRITIS-Resilienzplan nach § 13 KRITISDachG zusammen.
- 1. Januar 2030 – § 14 Absatz 3 bis 5 treten in Kraft (Artikel 11 Absatz 2 des Gesetzes vom 11. März 2026).
Einordnung, Begriffe, Geltungs- und Anwendungsbereich, Pflichten & Aufsicht
1. Rechtsordnung
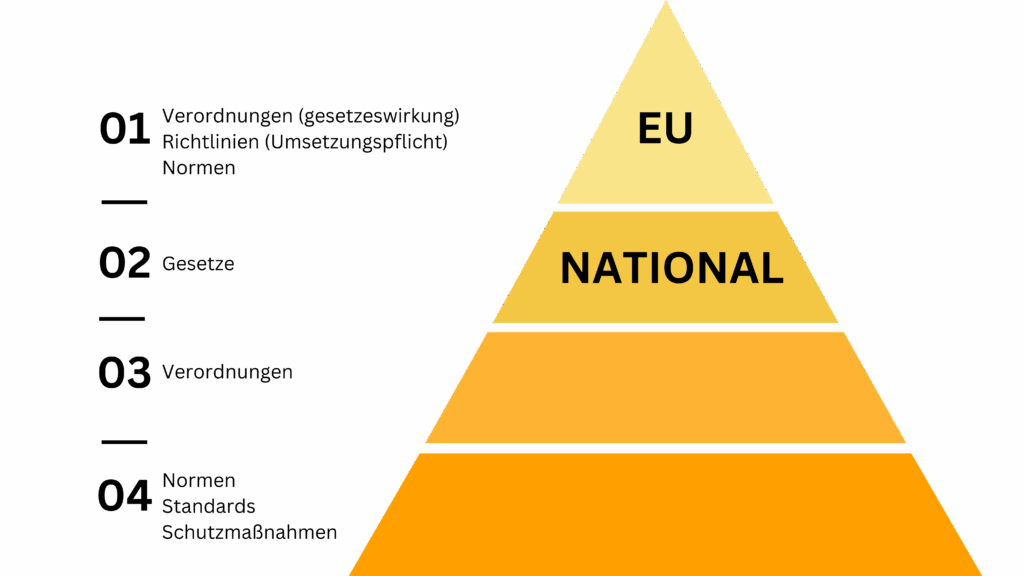
EU-Rahmen, nationales Gesetz, Verhältnis zu NIS-2
Das verkündete Gesetz (Bundestags-Drucksachen 21/2510 und 21/3855) verankert den physischen Resilienzrahmen („All-Gefahren-Ansatz“) neben dem bestehenden IT-Sicherheitsrecht (BSIG, NIS-2-Umsetzung). Ziel ist Kohärenz, keine Doppelregulierung, u. a. über eine gemeinsame Meldestelle sowie eine gemeinsame Rechtsverordnung zur Bestimmung der Adressatenkreise (kritische Anlagen vs. NIS-2-„wichtige/besonders wichtige Einrichtungen“).
Die CER-Richtlinie nennt Sektoren wie Energie, Verkehr, Finanzwesen, Gesundheit, Trink-/Abwasser, Ernährung, digitale Infrastruktur u. a. und gibt den Mindestrahmen vor, den das Dachgesetz national ausfüllt.
2. Begriffsbestimmungen (Auszug aus § 2 KRITISDachG)
Das Gesetz arbeitet u. a. mit folgenden, für Anwendung und Aufsicht zentralen Begriffen:
- Kritische Dienstleistung: eine Dienstleistung zur Versorgung der Allgemeinheit, deren Ausfall/Beinträchtigung erhebliche Folgen für Versorgungssicherheit/öffentliche Sicherheit haben kann (Begriffsrahmen § 2; konkrete Identifikation via Rechtsverordnung).
- Kritische Anlage / Betreiber kritischer Anlagen: Anlagen, durch die eine kritische Dienstleistung erbracht wird, und die hierfür entscheidend sind; Adressat ist der Betreiber.
- Risiko/Risikoanalyse/Risikobewertung, Resilienz, Vorfälle, Geschäftsleitung: methodische und organisatorische Grundpfeiler für Pflichten, Nachweise und Aufsicht.Diese Definitionen werden in Verordnungen und ggf. branchenspezifischen Standards weiter konkretisiert.
3. Geltungsbereich
Herkunft aus EU-Recht, sachlicher Rahmen, Sektoren
EU-Herkunft: Das KRITIS-DachG ist die nationale Umsetzung der CER-Richtlinie und adressiert die physische Resilienz (nicht Cyber) kritischer Einrichtungen.
Sachlicher Geltungsbereich: Das Gesetz setzt bundeseinheitliche, sektorenübergreifende Mindestvorgaben für Betreiber kritischer Anlagen (Identifizierung, Registrierung, Risikoanalysen, Resilienzpläne, Meldepflichten) und ordnet eine Aufsichtsarchitektur zu.
Sektoren: Das Gesetz folgt der CER-Systematik (Energie; Verkehr/Transport; Finanz-/Versicherungswesen; Gesundheit; Trink-/Abwasser; Ernährung; Informationstechnik/Telekommunikation; Weltraum sowie weitere national zu bestimmende Bereiche). Die konkrete Adressatenbestimmung (welche Anlage/Dienstleistung im Detail) erfolgt per Rechtsverordnung.
Hinweis zu Kultur/Medien/Schule/Kita: Diese Bereiche sind im Gesetz nicht ausdrücklich als eigene KRITIS-Sektoren normiert. Ihre besondere verfassungsrechtliche Relevanz, v. a. Medien für die Meinungsbildung (Art. 5 GG), ist durch das BVerfG (ZDF-Urteil)[7] hervorgehoben und kann in der politischen/strategischen Resilienzplanung eine Rolle spielen; das ändert aber nichts an der aktuellen gesetzlichen Sektoreneinteilung.
KRITIS24 – Sektoren von NOVELEDGEBetrifft das KRITIS-Dachgesetz Ihre Organisation?
Unser kostenloser Betroffenheitscheck gibt Ihnen in wenigen Minuten eine Ersteinschätzung, als Betreiber oder als Zulieferer. Die Auswertung mit den Punkten, die Sie jetzt prüfen sollten, erhalten Sie als PDF per E-Mail.
4. Anwendungsbereich
Sektorenzugehörigkeit, Schwellenwerte, Einzelfall
Sektorzurechnung & Schwellen: Das Gesetz sieht quantitative und qualitative Kriterien vor. Als Regelschwelledient (orientierend) die Versorgung von mindestens 500.000 Einwohnern; daneben greifen qualitative Kriterien (Interdependenzen, Marktstellung, geografische Lage, Auswirkung auf Sicherheit/Versorgung). Unterhalb der Regelschwelle ist eine Einzelfall-Einstufung möglich, wenn erhebliche Auswirkungen zu erwarten sind. Die Detailbestimmung erfolgt durch Rechtsverordnung.
„Anlage“/Ebenen: Der Anlagenbegriff ist objekt- und wirkungsbezogen; die Einstufung richtet sich nach der Bedeutung der Anlage für die jeweilige kritische Dienstleistung (nicht jedes Objekt eines Sektors ist automatisch kritisch).
5. Zuständigkeiten & Aufsicht
Wer steuert, wer überwacht?
Gemäß § 3 KRITISDachG wird die Zuständigkeitsstruktur für die Umsetzung, Aufsicht und Koordination bundesweit einheitlich festgelegt.
Zentrale Anlaufstelle und Koordinierungsbehörde ist das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (BBK), das als nationale Kontaktstelle im Sinne der CER-Richtlinie (EU) 2022/2557 fungiert. Es nimmt gemeinsam mit dem BSI Meldungen erheblicher Vorfälle entgegen, koordiniert die Kommunikation mit anderen Behörden und stellt die Verbindung zur Europäischen Kommission her.
Aktuelle Kontakt- und Ansprechstellen stellt das BBK auf seiner offiziellen Seite bereit.
Politische Zielsetzung (BMI): Einheitliche Mindeststandards, Vermeidung von Doppelstrukturen, klare Verantwortlichkeiten, bestätigt im BMI-Themenportal „Schutz kritischer Infrastrukturen“[8].
Neben dem BBK benennt das Gesetz in § 3 Abs. 2 KRITISDachG eine Reihe weiterer zuständiger Behörden für bestimmte Sektoren oder Teilbereiche. Diese Zuständigkeiten orientieren sich an den bestehenden Fachaufsichten und Ressortverteilungen innerhalb der Bundesverwaltung.
Dazu zählen unter anderem:
- die Bundesnetzagentur (BNetzA) für Strom-, Erdgas- und Telekommunikationsinfrastrukturen,
- das Bundesamt für Sicherheit in der Informationstechnik (BSI) für Belange der Informations- und Cybersicherheit,
- die Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin) für den Finanz- und Versicherungssektor,
- das Bundesamt für Wirtschaft und Ausfuhrkontrolle (BAFA) sowie das Bundesministerium für Wirtschaft und Klimaschutz (BMWK) für Energie- und Rohstofffragen,
- das Bundesministerium für Gesundheit (BMG) bzw. nachgeordnet das Robert Koch-Institut (RKI) für den Gesundheitssektor,
- und weitere Fachbehörden, etwa für Ernährung, Verkehr oder Wasserwirtschaft.
Damit entsteht ein verzahntes Aufsichtssystem, in dem das BBK die Koordinationsrolle übernimmt, während die Fachaufsicht sektorspezifisch bei den jeweils zuständigen Bundesbehörden verbleibt.
Dieses System soll Doppelstrukturen vermeiden und zugleich die Kooperation zwischen physischen Resilienzanforderungen (KRITIS-DachG) und den cyberbezogenen Anforderungen (BSIG / NIS-2) gewährleisten.
Perspektivisch ist vorgesehen, dass diese Zuständigkeitsmatrix in einer gemeinsamen Verordnung weiter präzisiert wird, um ein einheitliches Verständnis über Sektoren, Betreiber und Meldewege zu schaffen.
Behördenzuständigkeit von NOVELEDGE6. Betreiberpflichten im Überblick
6.1 Registrierung & Kontaktstelle
§ 8 KRITISDachG
Hinweis zum Stand: Die Registrierungspflicht ist noch nicht ausgelöst – sie beginnt erst mit der Rechtsverordnung zur Bestimmung kritischer Anlagen. Siehe oben, Abschnitt „Stand“.
Betreiber kritischer Anlagen müssen sich registrieren (digitale Plattform) und eine ständig erreichbare Kontaktstellebenennen. Bestimmte Angaben sind aktuell zu halten (u. a. Änderungen zeitnah/fristgebunden). Das Gesetz zielt auf „Once-only“-Lösungen und eine einheitliche technische Plattform (gemeinsam mit BSIG-Prozessen).
6.2 Nationale Risikoanalyse
§ 11 KRITISDachG
Die Bundesregierung (federführend BMI; Mitwirkung der Ressorts/Länder) erstellt regelmäßig nationale Risikoanalysen/-bewertungen zu den kritischen Dienstleistungen. Diese bilden den Referenzrahmen für Betreiberpflichten und sektorale Konkretisierungen.
6.3 Betreiber-Risikoanalyse & -bewertung
§ 12 KRITISDachG
Betreiber führen mindestens alle vier Jahre (sowie anlassbezogen) eine Risikoanalyse/-bewertung durch — einschließlich Interdependenzen innerhalb/zwischen Sektoren und ggf. grenzüberschreitend. Der Bund kann Methodenvorgaben/Vorlagen per Verordnung vorgeben, um Einheitlichkeit und Vergleichbarkeit zu sichern. Wie sich die Bewertungen einzelner Ressourcen über Prozesse und Standorte zu einem Gesamtbild verdichten lassen, zeigt der Beitrag zur Risikoaggregation.
6.4 Resilienzpflichten & Resilienzplan
§ 13 i. V. m. § 14/§ 15 KRITISDachG
Auf Basis der Betreiber-Risikobewertung sind geeignete, verhältnismäßige Maßnahmen zu definieren und in einem Resilienzplan festzuhalten (technisch, organisatorisch, personell; inkl. Prävention, Reaktion, Wiederherstellung). Das Gesetz enthält Resilienzziele und ermächtigt zu Mindestanforderungen per Verordnung; branchenspezifische Standards können anerkannt werden. Was der Resilienzplan enthalten muss, welche Fristen gelten und wie er sich aufbauen lässt, beschreibt der Beitrag KRITIS-Resilienzplan nach § 13 KRITISDachG.
6.5 Nachweise, Prüf- und Anordnungsbefugnisse
§ 16 KRITISDachG
Die zuständige Behörde kann Nachweise/Audits verlangen, Zutritt und Unterlagen einfordern und bei Mängeln Abhilfemaßnahmen anordnen (inkl. Mängelbeseitigungsplan).
6.6 Meldewesen
§ 18 KRITISDachG
Erhebliche Vorfälle sind unverzüglich über die gemeinsame Meldestelle (BBK/BSI) zu melden; das Gesetz sieht ein mehrstufiges Verfahren (Erstmeldung, Folgeinfos, Abschlussbericht) vor. Ziel ist Einheitlichkeit mit BSIG-Abläufen (ein Single Point of Contact).
6.7 Geschäftsleiterpflichten
§ 20 KRITISDachG
Die Geschäftsleitung trägt die Verantwortung für Organisation, Ressourcen und Prozesse zur Erfüllung der Resilienzpflichten; bei schuldhaften Pflichtverletzungen greifen die allgemeinen gesellschafts-/haftungsrechtlichen Maßstäbe.
6.8 Berichte an die EU
§ 21 KRITISDachG
Die Bundesregierung berichtet der EU regelmäßig u. a. zu nationalen Risikoanalysen, identifizierten Betreiberzahlen, Schwellenwerten und Vorfallstatistiken (Transparenz gegenüber der CER-Richtlinie).
7. Sanktionen & Rechtsfolgen
§ 24 KRITISDachG
Ordnungswidrigkeiten umfassen u. a. Verstöße gegen Registrierungs- und Meldepflichten oder die Nichtbefolgungbehördlicher Anordnungen. Bußgelder sind gestaffelt (bis in den hohen sechsstelligen Bereich, je nach Tatbestand); zudem kann die Behörde Ersatzvornahmen anordnen und die Kosten auferlegen.
8. Exkurs
Medien, Kultur, Schule und Kita mit verfassungsrechtlicher Relevanz, aber kein eigener Sektor
Die Rundfunkfreiheit schützt die öffentliche Meinungsbildung besonders. Das BVerfG (ZDF-Urteil) betont die verfassungsrechtliche Bedeutung medienbezogener Strukturen; gleichwohl sind Medien/Kultur/Schule/Kita im Regierungsentwurf nicht als eigenständige KRITIS-Sektoren normiert. Eine spätere politische Einbindung über Strategien/Verordnungen ist davon unberührt, bedarf aber klarer Abgrenzung zum Presse-/Rundfunkrecht.
9. Praxis-Checkliste für Betreiber
- Betroffenheit prüfen (Sektor/Schwelle, Einzelfall-Option) → § 4, § 5;
- Registrierung & Kontaktstelle anlegen/aktualisieren → § 8;
- Nationale Risikoanalyse beachten (§ 11) und eigene Risikoanalyse mind. 4-jährlich durchführen (§ 12);
- Resilienzplan erstellen/umsetzen; ggf. Mindestanforderungen/Standards anwenden (§ 13–15);
- Nachweise/Audits: Mitwirkung, Abhilfe bei Mängeln (§ 16);
- Meldungen erheblicher Vorfälle über die gemeinsame Meldestelle (§ 18);
- Geschäftsleiterpflichten organisatorisch verankern (§ 20);
- Sanktionen kennen (OWi-Tatbestände, Bußgelder/Ersatzvornahmen, § 24).
Das KRITIS-Dachgesetz schließt die bislang fehlende bundesgesetzliche Lücke für den physischen Schutz sektorenübergreifend kritischer Anlagen und bindet diese konsistent an EU-Vorgaben (CER) und das nationale IT-Sicherheitsrecht (BSIG/NIS-2) an. Für Betreiber bedeutet das: klare Identifizierung, verbindliche Prozesse(Risk/Resilienz/Meldewesen) und einheitliche Aufsicht, mit spürbaren, aber planbaren Compliance-Pflichten und der Chance, bestehende Maßnahmen anzurechnen.
Resilienz-Sektoren im Vergleich
Das KRITIS-Dachgesetz (physischer Schutz/Resilienz) setzt die EU-CER-Richtlinie in deutsches Recht um und schafft einen bundeseinheitlichen Rahmen für Betreiber kritischer Anlagen; die sektorale Feinauswahl soll per Rechtsverordnung erfolgen.
Die BSI-Kritisverordnung (BSI-KritisV) konkretisiert dagegen seit Jahren die IT-KRITIS nach BSIG über sektorweise Schwellenwerte (z. B. Energie, Wasser/Abwasser, Gesundheit, Ernährung, IT/TK, Transport/Verkehr, Finanzen/Versicherungen, Siedlungsabfallentsorgung).
Das NIS2UmsuCG (Cybersicherheit) ordnet Einrichtungen in Anlage 1 (Sektoren besonders wichtiger und wichtigerEinrichtungen) und Anlage 2 (Sektoren wichtiger Einrichtungen) den EU-NIS-2-Anhängen I/II zu.
Sektoren Vergleich von NOVELEDGE- KRITIS-DachG (Rahmen + VO): Sektoren orientieren sich am CER-Raster (u. a. Energie, Verkehr/Transport, Gesundheit, Trink-/Abwasser, Ernährung, digitale Infrastruktur, Weltraum). Welche Anlagen/Dienstleistungenam Ende adressiert sind, bestimmt eine Rechtsverordnung zum Dachgesetz.
- BSI-KritisV (BSIG-KRITIS): Legt sektorspezifische Schwellen und Anlagenkategorien fest (z. B. Erzeugungs-/Übertragungsanlagen im Sektor Energie, Anlagen und Schwellen für Ernährung etc.).
- NIS2UmsuCG Anlage 1: Übernimmt die Hochkritikalitätssektoren nach NIS-2 (z. B. Energie, Verkehr, Bank/Finanzmarkt-Infrastruktur, Gesundheit, Trinkwasser, Digitale Infrastruktur, Raumfahrt); diese gelten regelmäßig als besonders wichtige Einrichtungen.
- NIS2UmsuCG Anlage 2: Deckt die sonstigen kritischen Sektoren der NIS-2 ab (z. B. Post/Kurier, Abfallwirtschaft, Chemie, Lebensmittelproduktion, Forschung u. a.) und ordnet sie als wichtige Einrichtungenein.
Die wesentlichen Unterschiede
- Schutzziel & Gegenstand
- KRITIS-DachG: Fokus physische Resilienz kritischer Anlagen/Dienstleistungen (All-Gefahren-Ansatz; Risiko-, Resilienz- und Meldepflichten; zentrale Anlaufstelle BBK).
- BSI-KritisV/BSIG: Cybersicherheitsregime für KRITIS-Betreiber mit festen Schwellenwerten je Sektor und branchenspezifischen Standards (B3S).
- NIS2UmsuCG: Cybersicherheit für Einrichtungen (nicht „Anlagen“) nach Anlage 1/2; Größe/Art und Sektor bestimmen „besonders wichtig“ vs. „wichtig“.
- Trigger/Abgrenzung
- KRITIS-DachG: Kombination aus qualitativen Kriterien und einem Regelschwellenwert (Orientierung: Wirkung auf ≥ 500.000 Einwohner) plus Einzelfall-Einstufung; Detail über VO.
- BSI-KritisV: harte Schwellen (z. B. Leistung, Kapazität) je Anlagenkategorie.
- NIS2UmsuCG: Sektorale Zuordnung nach Anlage 1/2; daneben Größenkriterien und Sondertatbestände (abweichend von rein anlagenbezogenen Schwellen).
- Begriffe & Systematik
- KRITIS-DachG spricht von kritischer Dienstleistung / kritischer Anlage / Betreiber (physisch).
- NIS2UmsuCG arbeitet mit Einrichtungen (Organisationseinheiten), gegliedert nach Anlage 1/2 (Cyber).
- BSI-KritisV konkretisiert KRITIS-Betreiber über Anlagenkategorien pro Sektor.
Geplante Harmonisierung
Die gemeinsame Rechtsverordnung
Der Regierungsentwurf stellt in der Begründung klar, dass zur Übersichtlichkeit und Kohärenz eine gemeinsame Rechtsverordnung zur Bestimmung der Betreiber vorgesehen ist, um Sektor-/Adressatenkreise zwischen KRITIS-DachG und BSIG/NIS-2 zu harmonisieren („einheitlicher Blick“ auf Sektoren/Adressaten).
Fazit
Im Ergebnis zeigt sich, das miit KRITIS-DachG, BSI-KritisV und NIS2UmsuCG für Unternehmen kein völlig neues „Paralleluniversum“ entsteht, sondern ein dreiteiliges Regulierungsgefüge, das sich inhaltlich stark überlappt, aber unterschiedliche Schwerpunkte setzt.
- Das KRITIS-DachG adressiert vorrangig die physische Resilienz von Anlagen und Dienstleistungen, also die Fähigkeit, wesentliche Versorgungsleistungen auch unter Störungen aufrechtzuerhalten. Die konkreten Sektoren, Schwellen und Pflichten werden in Verordnungen (VO) näher bestimmt.
- Die BSI-KritisV bleibt als bisherige Grundlage der IT-KRITIS relevant und definiert vor allem anlagenbezogene Schwellenwerte pro Sektor – mit starkem Fokus auf große, kritische technische Systeme.
- Das NIS2UmsuCG (mit seinen Anlagen 1 und 2) legt den Fokus dagegen auf Einrichtungen und Unternehmen in NIS-2-Sektoren und adressiert primär die Cyber- und Informationssicherheit („besonders wichtige“ und „wichtige“ Einrichtungen).
Was bedeutet das für Unternehmen konkret?
Aus Unternehmenssicht lassen sich aus diesem Fazit mehrere zentrale Schlussfolgerungen ableiten:
- Frühzeitig prüfen, welche Regime gelten
Unternehmen sollten systematisch klären:- Fallen wir unter das KRITIS-DachG (physische/versorgungsbezogene Relevanz)?
- Sind wir nach NIS2UmsuCG als „wichtige“ oder „besonders wichtige“ Einrichtung eingestuft oder voraussichtlich betroffen?
- Spielen bestehende Regelungen der BSI-KritisV (IT-KRITIS) für uns weiterhin eine Rolle?Diese Zuordnung ist die Grundlage für jede weitere Umsetzungsplanung.
- Keine Insellösungen aufbauen
Wichtig ist, nicht drei separate Projekte (KRITIS-DachG, NIS2, IT-KRITIS) nebeneinander zu etablieren, sondern ein integriertes Resilienz- und Sicherheitsmanagement aufzubauen:- gemeinsames Risikomanagement,
- abgestimmtes ISMS/Informationssicherheitsmanagement,
- verbindliches Business Continuity Management,
- harmonisierte Prozesse für Incident- und Krisenmanagement.
- BCM und Resilienz als verbindendes Dach nutzen
Gerade weil das KRITIS-DachG physische Resilienz betont und NIS2 Cyber-Resilienz fordert, bietet sich ein ganzheitliches BCM (inkl. BIA, Wiederanlaufstrategien, Notbetrieb, Krisenkommunikation) als gemeinsames Bindeglied an.Unternehmen, die hier bereits gut aufgestellt sind, können viele gesetzliche Anforderungen strukturiert „andocken“, statt alles neu zu erfinden. - Governance & Verantwortung klar verankern
Alle drei Regime betonen, explizit oder implizit, die Verantwortung von:- Geschäftsleitung / Top Management,
- benannten Rollen (z. B. CISO, BCM-Verantwortliche, KRITIS-Beauftragte),
- und einer klaren Governance-Struktur.Ein robustes Rollen- und Gremienmodell ist daher kein „Nice-to-have“, sondern Voraussetzung, um Anforderungen nachweisbar zu erfüllen.
- Schnittstellen in der Lieferkette berücksichtigen
Sowohl KRITIS-DachG als auch NIS2 denken Abhängigkeiten zu Dienstleistern und Lieferanten mit. Unternehmen sollten ihre kritischen Dienstleister und Lieferketten identifizieren und angemessene Anforderungen (z. B. Sicherheits- und BC-Klauseln, Nachweise, Auditrechte) vertraglich und organisatorisch verankern. - Auf Harmonisierung vorbereitet sein
Eine spätere gemeinsame Sektor-/Adressaten-Verordnung wird für mehr Klarheit sorgen, aber sie wird die Anforderungen nicht zurückdrehen, sondern eher bündeln und schärfen. Unternehmen, die jetzt:- ihre Kritikalitäten kennen,
- Verantwortlichkeiten geklärt,
- und grundlegende Sicherheits- und Continuity-Prozesse etabliert haben, sind deutlich besser vorbereitet, wenn die Harmonisierung kommt.
Quellen
Die Angaben in diesem Beitrag stützen sich auf die folgenden Quellen. Aus kostenpflichtigen Normen wird nicht wörtlich zitiert; ihre Inhalte sind sinngemäß wiedergegeben.
- Dachgesetz zur Stärkung der physischen Resilienz kritischer Anlagen (KRITIS-Dachgesetz – KRITISDachG). Frei verfügbar bei gesetze-im-internet.de. ↑
- Richtlinie (EU) 2022/2557 über die Resilienz kritischer Einrichtungen (CER-Richtlinie). Frei verfügbar bei EUR-Lex. ↑
- Gesetz zur Umsetzung der Richtlinie (EU) 2022/2557 und zur Stärkung der Resilienz kritischer Anlagen vom 11. März 2026 (BGBl. 2026 I Nr. 66), geändert durch Artikel 8 des Gesetzes vom 21. Juli 2026 (BGBl. 2026 I Nr. 221). Frei verfügbar bei recht.bund.de. ↑
- Gesetz über das Bundesamt für Sicherheit in der Informationstechnik und über die Sicherheit in der Informationstechnik von Einrichtungen (BSIG). Frei verfügbar bei gesetze-im-internet.de. ↑
- Richtlinie (EU) 2022/2555 zur Gewährleistung eines hohen gemeinsamen Cybersicherheitsniveaus in der Union (NIS-2-Richtlinie). Frei verfügbar bei EUR-Lex. ↑
- Bundesamt für Bevölkerungsschutz und Katastrophenhilfe: KRITIS-Dachgesetz – Stärkung der Resilienz Kritischer Infrastrukturen, mit FAQ zum Stand der Registrierungspflicht. Frei verfügbar bei BBK. ↑
- Bundesverfassungsgericht, Urteil des Ersten Senats vom 25. März 2014 – 1 BvF 1/11, 1 BvF 4/11 (ZDF-Staatsvertrag). Frei verfügbar bei bundesverfassungsgericht.de. ↑
- Bundesministerium des Innern: Themenportal „Schutz kritischer Infrastrukturen“. Frei verfügbar bei bmi.bund.de. ↑
Resilienz-Lagebericht – monatlich, kostenfrei
Aktuelle Ausgabe: Monatsbericht September 2026. Gesamtlage, die wichtigsten Lagen mit Angabe der Belastbarkeit, Sektor-Exposition und was jetzt zu prüfen ist – als PDF.